Mostrando entradas con la etiqueta IoT. Mostrar todas las entradas

miércoles, 25 de febrero de 2026

5 escenarios de uso para nuestras tarjetas SIM IoT prepago

Las SIM IoT prepago de Davantel encajan muy bien en proyectos donde quieres conectividad fiable, sin cuotas mensuales y con control de consumo. Aquí tienes 5 escenarios claros.

1. Telelectura de contadores y energía

  • Conectas contadores eléctricos, de agua o gas a un router/módem IP y envías lecturas periódicas al centro de control.

  • La SIM multioperador garantiza cobertura en casetas, centros de transformación o sótanos, y el modelo prepago evita pagar una cuota fija por cada punto de medida que envía pocos datos al mes.

  • Puedes solicitar IP pública fija o usar nuestro servicio VPN donde te abriremos puertos en la IP de nuestro servidor VPN.

2. Automatización de riego y agricultura

  • Control de programadores de riego, sondas de humedad, caudalímetros o estaciones meteorológicas en fincas donde no hay ADSL/fibra.

  • El consumo de datos es muy estacional: se concentra en primavera/verano; con la SIM prepago puedes acumular datos y adaptarte a la campaña sin cambiar de tarifa cada año.

3. Mantenimiento remoto de maquinaria con routers Teltonika

  • Routers Teltonika instalados en máquinas, cuadros de control o líneas de producción para acceder por VPN cuando hay averías o actualizaciones de PLC/HMI.

  • La SIM prepago permite que la máquina esté siempre “lista” para telemantenimiento, pero sólo consumiendo datos cuando entras a trabajar en remoto, sin contratos de datos mensuales para equipos que se usan muy esporádicamente. En este sentido puedes usar el servicio RMS VPN que te permite también activar las conexiones VPN bajo demanda.

4. Videovigilancia ligera y sistemas de seguridad

  • Cámaras IP, grabadores compactos o paneles de alarma en ubicaciones sin línea fija (trasteros, obras pequeñas, parkings, segundas residencias).

  • Para escenarios con vigilancia por eventos (imágenes cortas, snapshots, notificaciones) el modelo prepago encaja muy bien, porque el tráfico se concentra en incidencias reales en lugar de un streaming continuo 24/7.

5. Monitorización de plantas fotovoltaicas y pequeños sites remotos

  • Routers en inversores, dataloggers o cuadros de baja tensión que envían datos de producción, alarmas y estado a la nube.

  • La SIM multioperador “non‑steered” se conecta siempre al mejor operador disponible en cada planta, y el prepago reduce el coste fijo de tener decenas de instalaciones pequeñas, manteniendo un portal único para recargas, consumos y gestión de tarjetas.

Recuerda que puedes ampliar la información sobre nuestras tarjetas SIM IoT prepago en https://sim-iot-prepago.com o comprarlas en nuestra Tienda Online.

lunes, 23 de febrero de 2026

Estándares de seguridad de contraseñas: mejores prácticas para proteger sus dispositivos

Cada dispositivo conectado a Internet conlleva un gran riesgo de exposición a diversas amenazas. Los enrutadores, módems y plataformas de administración remota son fundamentales para la conectividad moderna; sin embargo, siguen siendo objetivos prioritarios de ataques de credenciales, ataques de fuerza bruta y accesos no autorizados.

Los usuarios deben adaptar las principales medidas de protección: tener una contraseña segura que cumpla con los estándares de seguridad e implementar métodos de autenticación seguros.

¿Cómo pueden los usuarios aplicar estas prácticas?

¿Por qué son importantes los estándares de seguridad de contraseñas en la era del IoT?

En 2025, había más de 19.800 millones de dispositivos IoT en todo el mundo. Al mismo tiempo, el número de infecciones de malware IoT aumentó un 27 % interanual entre 2024 y 2025, impulsado por botnets DDoS y ransomware. Las diferentes implementaciones de IoT funcionan como puertas de acceso a toda la red, por lo que, cuando la seguridad no cumple con los requisitos de robustez modernos, los atacantes pueden infiltrarse en los dispositivos, interrumpir los servicios o penetrar más profundamente en la red. Nadie quiere pasar por esto, ¿verdad?
El gobierno y las organizaciones de normalización coinciden, por lo que están introduciendo requisitos más estrictos para la seguridad del IoT, que incluyen las prácticas de contraseñas como uno de los puntos débiles. Normativas como el NIST , la ISO 27001 y la Ley de Ciberseguridad de la UE. exigen cada vez más una autenticación fuerte, la eliminación de contraseñas predeterminadas y la aplicación de políticas de contraseñas claras.
A medida que aumentan las expectativas de cumplimiento, los fabricantes y las empresas deben alinear sus soluciones de IoT con estándares de contraseñas modernos para evitar riesgos de seguridad y cumplir con las obligaciones regulatorias.

Problemas comunes de contraseñas en implementaciones de IoT y cómo solucionarlos

Muchos de los problemas de contraseñas en general no se originan en ciberataques avanzados a gran escala, sino en errores de contraseña pequeños y evitables. Todos los sistemas requieren una clave que cumpla con los requisitos de contraseñas seguras, y abordar los errores más comunes le ayudará a mantener su seguridad bajo control.

Reutilización de credenciales y rotación contraseñas

Sabemos que es mucho más fácil tener la misma contraseña para todos los dispositivos o que solo se diferencien por un carácter, pero esto aumenta considerablemente la exposición a ataques. Herramientas automatizadas, no personas, intentan estos inicios de sesión, ejecutando millones de combinaciones de contraseñas por segundo. Una vez que una contraseña compartida se ve comprometida, los atacantes pueden acceder rápidamente a todos los dispositivos que la usan si todos usan las mismas credenciales.
La rotación regular de contraseñas es igualmente importante. Las credenciales pueden filtrarse mediante filtraciones de datos o un manejo inadecuado, y las contraseñas obsoletas se convierten en blancos fáciles con el tiempo. Puedes comprobar si tus credenciales han aparecido en filtraciones conocidas utilizando servicios como haveibeenpwned.com , que compara tu contraseña con una base de datos de datos expuestos. Al rotar las contraseñas de forma constante y evitar la reutilización, cierras una de las puertas de entrada más comunes para los ataques del IoT.

Contraseñas débiles y malas prácticas de frases de contraseña

Las contraseñas débiles, como las que solo usan minúsculas, patrones numéricos predecibles o frases comunes, son las más fáciles de descifrar para los programas de fuerza bruta. Dado que las herramientas de ataque automatizadas pueden probar millones de combinaciones al instante, cualquier contraseña simple o corta se vuelve fácil de descifrar.

Crear contraseñas seguras es un enfoque mucho más eficaz. Las combinaciones más largas de palabras, números y símbolos aumentan significativamente la complejidad de las contraseñas y dificultan la vulneración de los dispositivos. Los equipos de seguridad deben revisar periódicamente las listas de contraseñas débiles comunes y asegurarse de que no se utilice ninguna en su flota de IoT.

Además, restringir el acceso remoto a redes confiables, usar VPN y habilitar la autenticación de dos factores (2FA) cuando sea posible fortalece significativamente la protección de las interfaces de inicio de sesión como WebUI o SSH.

Una de las principales formas de tener las contraseñas seguras y gestionarlas todas a la vez es con el Sistema de Gestión Remota de Teltonika RMS.

Mejora de la seguridad de las contraseñas con un sistema de gestión remota

El sistema de administración remota (RMS) es una de las integraciones más sencillas para fortalecer la seguridad de las contraseñas en grandes implementaciones de IoT al centralizar y automatizar el control de credenciales.

Una topología de uso de un sistema de gestión remota de Teltonika

Cuando las organizaciones gestionan cientos o miles de routers y módems, las actualizaciones manuales dan lugar a errores, contraseñas reutilizadas y prácticas de seguridad inconsistentes. RMS ayuda a implementar políticas de contraseñas robustas, garantiza credenciales únicas para cada dispositivo y proporciona visibilidad completa de la actividad de acceso mediante registros centralizados.
RMS también reduce el riesgo de infracciones al activar alertas en tiempo real ante intentos de inicio de sesión sospechosos y permitir la rotación de contraseñas, que actualiza automáticamente las credenciales para evitar la exposición a largo plazo. Al mantener todos los dispositivos alineados con los estándares de seguridad de la organización, RMS convierte la gestión de contraseñas en un proceso unificado y fiable, lo que aumenta considerablemente la resiliencia de las redes IoT frente al acceso no autorizado.

Fortalecimiento de la seguridad del IoT mediante una estrategia de protección por capas

La seguridad de las contraseñas es fundamental para la seguridad del IoT, pero no puede funcionar por sí sola. Los atacantes atacan múltiples puntos de la red, lo que significa que las organizaciones deben combinar una autenticación robusta con capas adicionales de seguridad para mantener seguros sus routers, módems y sistemas conectados.
Una estrategia en capas integra contraseñas seguras con Cifrado VPN para proteger los canales de comunicación, firewalls y restricciones de puertos para limitar la exposición del dispositivo y autenticación de dos factores (2FA) para evitar el acceso no autorizado incluso si una contraseña está comprometida.
Las VPN garantizan que los comandos y credenciales confidenciales permanezcan cifrados de extremo a extremo, mientras que las estrictas reglas de firewall, los puertos cerrados o restringidos y las IP incluidas en la lista blanca reducen la superficie de ataque al permitir solo el tráfico aprobado.
Añadir la 2FA a estas medidas proporciona una barrera final esencial, que requiere un segundo paso de verificación que bloquea los ataques basados en credenciales en implementaciones distribuidas de IoT. En conjunto, estas capas crean un marco de seguridad de IoT robusto que reduce significativamente el riesgo de infracciones y refuerza la protección de la red a largo plazo.

Dispositivos Teltonika y sistema de gestión remota disponibles en la pantalla del ordenador

Comience a repensar sus estándares de seguridad de contraseñas

Con miles de millones de dispositivos IoT en línea, contar con contraseñas seguras se ha vuelto esencial, especialmente para los routers, que actúan como la primera línea de defensa para todos los sistemas conectados.
Cuando tu router está protegido con credenciales sólidas y únicas, el resto de tu ecosistema IoT se vuelve mucho más seguro, desde sensores sencillos hasta infraestructura crítica. La mayoría de las filtraciones aún ocurren porque las contraseñas son débiles, se reutilizan o nunca se actualizan, por lo que los estándares modernos, las frases de contraseña seguras y la rotación regular de contraseñas son tan importantes.
El Sistema de Gestión Remota (RMS) refuerza aún más esta función al centralizar el control de contraseñas, automatizar las actualizaciones y supervisar la actividad de inicio de sesión. Combinadas con capas como el cifrado VPN, las reglas de firewall, las restricciones de puertos y la autenticación de dos factores (2FA), estas prácticas crean un marco de seguridad resiliente que mantiene protegidas las redes IoT.

miércoles, 28 de enero de 2026

Estándares de seguridad de contraseñas: mejores prácticas para proteger sus dispositivos

Cada dispositivo conectado a Internet conlleva un gran riesgo de exposición a diversas amenazas. Los enrutadores, módems y plataformas de administración remota son fundamentales para la conectividad moderna; sin embargo, siguen siendo objetivos prioritarios de ataques de credenciales, ataques de fuerza bruta y accesos no autorizados.

Los usuarios deben adaptar las principales medidas de protección: tener una contraseña segura que cumpla con los estándares de seguridad e implementar métodos de autenticación seguros.

¿Cómo pueden los usuarios aplicar estas prácticas?

¿Por qué son importantes los estándares de seguridad de contraseñas en la era del IoT?

En 2025, había más de 19.800 millones de dispositivos IoT en todo el mundo. Al mismo tiempo, el número de infecciones de malware IoT aumentó un 27 % interanual entre 2024 y 2025, impulsado por botnets DDoS y ransomware. Las diferentes implementaciones de IoT funcionan como puertas de acceso a toda la red, por lo que, cuando la seguridad no cumple con los requisitos de robustez modernos, los atacantes pueden infiltrarse en los dispositivos, interrumpir los servicios o penetrar más profundamente en la red. Nadie quiere pasar por esto, ¿verdad?
El gobierno y las organizaciones de normalización coinciden, por lo que están introduciendo requisitos más estrictos para la seguridad del IoT, que incluyen las prácticas de contraseñas como uno de los puntos débiles. Normativas como el NIST , la ISO 27001 y la Ley de Ciberseguridad de la UE. exigen cada vez más una autenticación fuerte, la eliminación de contraseñas predeterminadas y la aplicación de políticas de contraseñas claras.
A medida que aumentan las expectativas de cumplimiento, los fabricantes y las empresas deben alinear sus soluciones de IoT con estándares de contraseñas modernos para evitar riesgos de seguridad y cumplir con las obligaciones regulatorias.

Problemas comunes de contraseñas en implementaciones de IoT y cómo solucionarlos

Muchos de los problemas de contraseñas en general no se originan en ciberataques avanzados a gran escala, sino en errores de contraseña pequeños y evitables. Todos los sistemas requieren una clave que cumpla con los requisitos de contraseñas seguras, y abordar los errores más comunes le ayudará a mantener su seguridad bajo control.


Reutilización de credenciales y rotación contraseñas

Sabemos que es mucho más fácil tener la misma contraseña para todos los dispositivos o que solo se diferencien por un carácter, pero esto aumenta considerablemente la exposición a ataques. Herramientas automatizadas, no personas, intentan estos inicios de sesión, ejecutando millones de combinaciones de contraseñas por segundo. Una vez que una contraseña compartida se ve comprometida, los atacantes pueden acceder rápidamente a todos los dispositivos que la usan si todos usan las mismas credenciales.
La rotación regular de contraseñas es igualmente importante. Las credenciales pueden filtrarse mediante filtraciones de datos o un manejo inadecuado, y las contraseñas obsoletas se convierten en blancos fáciles con el tiempo. Puedes comprobar si tus credenciales han aparecido en filtraciones conocidas utilizando servicios como haveibeenpwned.com , que compara tu contraseña con una base de datos de datos expuestos. Al rotar las contraseñas de forma constante y evitar la reutilización, cierras una de las puertas de entrada más comunes para los ataques del IoT.

Contraseñas débiles y malas prácticas de frases de contraseña

Las contraseñas débiles, como las que solo usan minúsculas, patrones numéricos predecibles o frases comunes, son las más fáciles de descifrar para los programas de fuerza bruta. Dado que las herramientas de ataque automatizadas pueden probar millones de combinaciones al instante, cualquier contraseña simple o corta se vuelve fácil de descifrar.

Crear contraseñas seguras es un enfoque mucho más eficaz. Las combinaciones más largas de palabras, números y símbolos aumentan significativamente la complejidad de las contraseñas y dificultan la vulneración de los dispositivos. Los equipos de seguridad deben revisar periódicamente las listas de contraseñas débiles comunes y asegurarse de que no se utilice ninguna en su flota de IoT.

Además, restringir el acceso remoto a redes confiables, usar VPN y habilitar la autenticación de dos factores (2FA) cuando sea posible fortalece significativamente la protección de las interfaces de inicio de sesión como WebUI o SSH.

Una de las principales formas de tener las contraseñas seguras y gestionarlas todas a la vez es con el Sistema de Gestión Remota de Teltonika RMS.

Mejora de la seguridad de las contraseñas con un sistema de gestión remota

El sistema de administración remota (RMS) es una de las integraciones más sencillas para fortalecer la seguridad de las contraseñas en grandes implementaciones de IoT al centralizar y automatizar el control de credenciales.

Una topología de uso de un sistema de gestión remota de Teltonika

Cuando las organizaciones gestionan cientos o miles de routers y módems, las actualizaciones manuales dan lugar a errores, contraseñas reutilizadas y prácticas de seguridad inconsistentes. RMS ayuda a implementar políticas de contraseñas robustas, garantiza credenciales únicas para cada dispositivo y proporciona visibilidad completa de la actividad de acceso mediante registros centralizados.
RMS también reduce el riesgo de infracciones al activar alertas en tiempo real ante intentos de inicio de sesión sospechosos y permitir la rotación de contraseñas, que actualiza automáticamente las credenciales para evitar la exposición a largo plazo. Al mantener todos los dispositivos alineados con los estándares de seguridad de la organización, RMS convierte la gestión de contraseñas en un proceso unificado y fiable, lo que aumenta considerablemente la resiliencia de las redes IoT frente al acceso no autorizado.

Fortalecimiento de la seguridad del IoT mediante una estrategia de protección por capas

La seguridad de las contraseñas es fundamental para la seguridad del IoT, pero no puede funcionar por sí sola. Los atacantes atacan múltiples puntos de la red, lo que significa que las organizaciones deben combinar una autenticación robusta con capas adicionales de seguridad para mantener seguros sus routers, módems y sistemas conectados.
Una estrategia en capas integra contraseñas seguras con Cifrado VPN para proteger los canales de comunicación, firewalls y restricciones de puertos para limitar la exposición del dispositivo y autenticación de dos factores (2FA) para evitar el acceso no autorizado incluso si una contraseña está comprometida.
Las VPN garantizan que los comandos y credenciales confidenciales permanezcan cifrados de extremo a extremo, mientras que las estrictas reglas de firewall, los puertos cerrados o restringidos y las IP incluidas en la lista blanca reducen la superficie de ataque al permitir solo el tráfico aprobado.
Añadir la 2FA a estas medidas proporciona una barrera final esencial, que requiere un segundo paso de verificación que bloquea los ataques basados en credenciales en implementaciones distribuidas de IoT. En conjunto, estas capas crean un marco de seguridad de IoT robusto que reduce significativamente el riesgo de infracciones y refuerza la protección de la red a largo plazo.

Dispositivos Teltonika y sistema de gestión remota disponibles en la pantalla del ordenador

Comience a repensar sus estándares de seguridad de contraseñas

Con miles de millones de dispositivos IoT en línea, contar con contraseñas seguras se ha vuelto esencial, especialmente para los routers, que actúan como la primera línea de defensa para todos los sistemas conectados.
Cuando tu router está protegido con credenciales sólidas y únicas, el resto de tu ecosistema IoT se vuelve mucho más seguro, desde sensores sencillos hasta infraestructura crítica. La mayoría de las filtraciones aún ocurren porque las contraseñas son débiles, se reutilizan o nunca se actualizan, por lo que los estándares modernos, las frases de contraseña seguras y la rotación regular de contraseñas son tan importantes.
El Sistema de Gestión Remota (RMS) refuerza aún más esta función al centralizar el control de contraseñas, automatizar las actualizaciones y supervisar la actividad de inicio de sesión. Combinadas con capas como el cifrado VPN, las reglas de firewall, las restricciones de puertos y la autenticación de dos factores (2FA), estas prácticas crean un marco de seguridad resiliente que mantiene protegidas las redes IoT.

martes, 27 de enero de 2026

Guía Robustel para implementar seguridad en routers celulares

Resumen

A medida que aumentan las implementaciones de IoT, los routers celulares (3G/4G) se han convertido en la columna vertebral de la conectividad industrial, conectando PLC, cámaras, controladores y máquinas a la nube. Sin embargo, estos dispositivos suelen ser el eslabón más débil en materia de seguridad. Las tarjetas SIM con IP pública, los puertos mal gestionados y los enlaces sin cifrar crean oportunidades para ciberataques, robo de datos e incluso costes de conectividad descontrolados.

Este informe técnico proporciona una hoja de ruta clara y práctica para proteger los routers celulares en entornos de IoT. Explora las mejores prácticas en materia de tarjetas SIM, las medidas de seguridad físicas, las arquitecturas VPN y las funciones de seguridad integradas propias de Robustel. Con información real, muestra cómo las organizaciones pueden proteger sus activos, reducir el riesgo e implementar el IoT a gran escala con confianza.

¿Qué incluye este artículo?

  • Por qué las tarjetas SIM con IP pública son una amenaza importante y cómo mitigarlas con direccionamiento IP privado y APN seguros.

  • Cómo trabajar con proveedores de SIM en pruebas de penetración, bloqueos TAC y garantías de red.

  • Medidas prácticas para reforzar físicamente los routers, desde desactivar los puertos Ethernet que no se utilizan hasta proteger las interfaces de configuración USB.

  • Cómo mejorar la seguridad inalámbrica, desde ocultar el SSID hasta WPA-Enterprise y listas de control de acceso MAC.

  • El papel de las VPN (de extremo a extremo, de router a nube, gestionadas por proveedores de SIM) en la protección del tráfico de datos del IoT.

  • Cómo Robustel integra la seguridad desde el diseño en su plataforma RCMS y sus routers, desde archivos de diagnóstico cifrados hasta la gestión multifuncional y los protocolos cifrados TLS.

Introducción

«Seguridad del IoT» es un término muy amplio. Tan amplio que podría decirse que carece de significado por sí mismo. Para empezar, debemos definir el alcance y el propósito de este artículo para situarlo claramente en la jerarquía del IoT.

Este artículo presenta algunos de los conceptos de seguridad relacionados con la implementación de routers y gateways celulares (3G/4G), como los que comercializan Robustel y otros fabricantes de todo el mundo.

La arquitectura de estas implementaciones suele incluir un router, una tarjeta SIM y un dispositivo conectado, como un PLC, una cámara IP, un controlador BMS, un reproductor multimedia u otro dispositivo similar en el borde, que utiliza redes móviles públicas para transferir datos desde el borde a la nube.

Los datos y la propia infraestructura pueden ser vulnerables a comportamientos maliciosos, y este artículo ofrece una visión práctica de las soluciones generales y específicas de Robustel para estos retos de seguridad del IoT.

Seguridad SIM

Irónicamente, el aspecto más crítico en materia de seguridad en la implementación de un router es la tarjeta SIM.

La tarjeta SIM es directamente responsable del esquema de direccionamiento IP asociado con la interfaz WAN del router.

Uno de los ejemplos más claros de este concepto es cuando los instaladores utilizan tarjetas SIM con direcciones IP públicas (todavía disponibles en algunos operadores de redes móviles (MNO) y operadores de redes móviles virtuales (MVNO) de todo el mundo). Con una dirección IP pública en la tarjeta SIM, cualquier persona con acceso a Internet puede ver la «puerta principal» de su router. Con el reenvío de puertos habilitado en el router, no solo se puede acceder directamente al propio router, sino que los dispositivos conectados al lado LAN del router también quedan a la vista de todos.

Los arquitectos de redes más expertos pueden argumentar que, con el acceso remoto desactivado (HTTP/HTTPS/SSH bloqueados en el router y los dispositivos conectados) y un número de puerto menos conocido utilizado para el reenvío de puertos, el riesgo de seguridad se mitiga y, en cierta medida, esto es cierto.

Sin embargo, los intentos de fuerza bruta hacia la IP pública del router tienen que atravesar la red 3G/4G para que sean rechazados por el cortafuegos de la interfaz WAN del router. Esto significa que los datos han atravesado la red del operador en una dirección. Esto significa que todos esos datos (no solicitados) son facturables por la persona que firmó el contrato SIM. Los ataques concertados podrían costarle GB de datos al mes. Multiplique esto por una gran cantidad de routers y vuelva a multiplicarlo por una tarifa SIM cara y tendrá un desastre comercial, incluso si ha mitigado un desastre de seguridad.

Consejo n.º 1: Evite las tarjetas SIM con IP pública.

La primera parte de su proceso de seguridad es sencilla: asegúrese de que su SIM tenga una dirección IP privada, no pública.

Algunos proveedores especializados en tarjetas SIM ofrecen direcciones IP privadas estáticas o dinámicas. Siempre que el proveedor tenga todo en orden y cuente con la seguridad adecuada en su propia infraestructura, la elección entre una IP privada fija o dinámica es irrelevante, ya que ambas ofrecen un nivel de seguridad aceptable.

La figura 1.1 muestra una vista simplificada de cómo un «objeto» se comunica con la nube o, más concretamente, con un servidor de aplicaciones en Internet. Lo importante aquí es el «APN».

Un APN es un concepto bastante abstracto, que los operadores de red no suelen discutir abiertamente, pero es una ruta que tus datos de IoT seguirán cada día. Por ello, resulta irónico lo poco que se sabe sobre este «gigantesco router en el cielo» y lo fundamental que es para el éxito de su aplicación. En términos sencillos, el APN es el guardián de Internet y de otras redes accesibles a través de Internet. En última instancia, es el responsable de la asignación de su dirección IP, ya sea fija o estática.

Por lo tanto, cuando utilizas una red 3G/4G, el rendimiento y la seguridad de tus datos dependen en gran medida del operador elegido, por lo que la calidad de su seguridad se convierte en la calidad de tu seguridad.

Consejo n.º 2: Pregunte a su proveedor de SIM sobre las «pruebas de penetración» en su red y solicite garantías similares de que sus datos están bien protegidos. Pida un diagrama de su red si desea comprenderla mejor.

El cifrado inalámbrico de las redes 3G y 4G es un tema fundamental en el análisis detallado de la seguridad de las comunicaciones celulares. Sin embargo, este artículo parte de la premisa de que los estándares de cifrado actuales son adecuados para la mayoría de las aplicaciones del IoT. Si el lector tiene dudas sobre el cifrado OTA, tiene dos opciones:

  • Analice detenidamente las especificaciones de las distintas redes de acceso radioeléctrico (RAN) o consulte a un especialista en seguridad sobre el tema para saber qué estándares criptográficos se han descifrado y cómo podría afectarle.

  • Implemente el cifrado de extremo a extremo en su aplicación, lo que significa que una clave de cifrado descifrada solo revelará otra capa de tráfico cifrado. Una forma habitual de hacerlo en un router 3G/4G es utilizar uno de los servicios VPN disponibles directamente en el propio router. Las VPN se tratan más adelante, en la sección 4.

La seguridad física de la propia tarjeta SIM también puede ser un factor importante a tener en cuenta. El robo de una tarjeta SIM podría dar lugar a una violación de la red IP (poco probable), pero lo más probable es que suponga una amenaza de cargos por tráfico de datos o voz mientras la tarjeta SIM esté perdida pero no bloqueada.

Consejo n.º 3: Pregunte a su proveedor de tarjetas SIM si pueden bloquear la tarjeta SIM mediante un código «TAC» o similar, lo que significa que la tarjeta SIM no tendrá acceso a la red fuera del hardware previsto.

Seguridad física

Con la elección correcta de SIM, los ataques desde el lado WAN del router son mucho menos probables, por lo que centramos nuestra atención en la seguridad física: en términos generales, qué podría hacer alguien con acceso físico al dispositivo y cómo podemos mitigar esas amenazas.

Desactivar los puertos Ethernet y DHCP en los puertos Ethernet

El puerto Ethernet es un medio importante para sufrir ataques. Cuando no es necesario utilizarlo, se puede desactivar a través de la configuración del sistema para evitar accesos maliciosos mediante la conexión de un PC o un portátil. Si es necesario utilizar al menos un puerto Ethernet, es recomendable desactivar el DHCP en el lado LAN del router para que los dispositivos conectados no obtengan automáticamente una dirección IP en el rango adecuado para acceder a Internet. Una extensión lógica de esto podría ser elegir una subred pequeña y poco conocida para el lado LAN del router, de modo que la probabilidad de que un transeúnte adivine la dirección correcta al azar sea muy improbable.

Validación de la llave de interfaz USB

Muchos routers 3G/4G ofrecen un mecanismo muy sencillo para actualizar la configuración mediante una llave USB.

La interfaz USB también es objeto de ataques físicos. Cada router Robustel tiene una clave independiente generada por el sistema operativo y solicita la clave para la autenticación cada vez que se inserta un disco USB. El disco USB debe almacenar esta clave para actualizar los archivos. De esta manera, el puerto USB puede cumplir una única función (actualización automática de la configuración) de forma segura.

Desactivar el acceso a la consola

Los routers modernos y gran parte de los equipos conectados a ellos presentan una interfaz de usuario al mundo exterior a través de una GUI web (HTTP/HTTPS), SSH o similar. Es recomendable desactivar estas consolas a menos que sean necesarias y, si lo son, asegurarse de que solo los usuarios autorizados puedan acceder a la subred IP correspondiente en la que está disponible el acceso a la consola.

Consejo n.º 4: Un truco útil para alertar a los administradores del sistema sobre problemas en la red LAN es configurar una alerta, ya sea en la plataforma en la nube como RCMS o directamente desde el router (SMS/correo electrónico), que indique que se ha desconectado un cable Ethernet; a partir de ahí, se puede determinar rápidamente si se trata de un acto malicioso o no.

Seguridad Wi-Fi

La forma más eficaz de proteger una red Wi-Fi es no utilizarla. Si necesita utilizarla, asegúrese de que se utilice como mínimo la seguridad WPA.

WPA-Enterprise añade autenticación Radius adicional, pero puede resultar complejo de configurar.

Una forma más sencilla (pero menos escalable) de gestionar clientes WiFi individuales es utilizar una lista de control de acceso, mediante la cual solo las direcciones MAC incluidas en la lista blanca pueden conectarse al SSID (red inalámbrica) correspondiente.

Consejo n.º 5: Desactivar la «difusión SSID» en el punto de acceso del router puede ser una forma inteligente de mejorar la seguridad. Esto significa que el nombre de la red no será visible para los transeúntes que realicen un escaneo de la red, pero el acceso wifi seguirá estando disponible para aquellos que tengan la configuración y la contraseña correctas.

Opciones de seguridad VPN

Hay muchas formas de utilizar VPN como OpenVPN, PPTP, L2TP e IPSEC.

Las consideraciones clave son exactamente dónde se encuentran los puntos finales de la VPN y en qué jurisdicción se encuentran. Como se destaca en la sección 1, es esencial pensar en las conexiones del router en el contexto de la red del proveedor de SIM para comprender el panorama completo. A continuación, destacamos las arquitecturas VPN más utilizadas.

a) La VPN de extremo a extremo

En este ejemplo, la VPN atraviesa completamente desde el borde hasta la nube, normalmente con el dispositivo en el borde ejecutando un cliente VPN y el servidor de aplicaciones alojando un servidor VPN para la terminación de la conexión VPN.

En este ejemplo, no hay dependencia del proveedor de SIM para que esto funcione, excepto que el tipo de VPN elegido pueda atravesar el APN del operador. Esto puede ser un obstáculo clave que vale la pena consultar con su proveedor de SIM antes de intentar configurar una conexión.

Las implementaciones reales de este tipo de conexión suelen utilizar un dispositivo VPN justo delante del servidor de aplicaciones para proporcionar una demarcación lógica de los componentes básicos de la red.

Muchos «dispositivos» no tienen la capacidad de comportarse como un punto final VPN (como un dispositivo RS232) y, en este caso, se podría utilizar la opción (b).

Consejo n.º 6: Algunos APN pueden bloquear puertos o protocolos específicos exactamente igual que lo haría un cortafuegos. Consulte con su proveedor de SIM si este es el caso con su APN.
b) El router a la VPN en la nube

En este ejemplo, la VPN atraviesa desde el router hasta la nube (servidor de aplicaciones o dispositivo VPN en la nube), lo que en muchos sentidos es un uso más lógico de los recursos que (a), ya que permite que el dispositivo sea lo más barato/simple posible y que el router se encargue del elemento de comunicación.

En raras ocasiones, te encontrarás con auditores de seguridad más pedantes que insisten en que, al utilizar la arquitectura anterior, los datos que pasan por el cable desde el dispositivo al router no están cubiertos por una VPN y, por lo tanto, suponen un riesgo para la seguridad. Las formas más comunes de lidiar con esa objeción son:

  • Implemente la seguridad de la capa de aplicación en lugar de una VPN, o además de ella, para que los datos entre el dispositivo y el router estén cifrados.

  • Sugiera que si alguien ha obtenido acceso físico al router y al cable de interconexión, entonces tiene «cosas más importantes de qué preocuparse» que si pueden ver sus bits y bytes.

Esto nos recuerda que la seguridad es una ecuación de coste/beneficio y, aunque la opción (ii) es un argumento razonable para algunas aplicaciones, es poco probable que sea aceptable en proyectos médicos o militares.

c) Solución VPN de un proveedor especializado en tarjetas SIM M2M/IoT

Este tipo de servicio lo suelen ofrecer los operadores móviles virtuales (OMV) que desean mejorar la oferta de servicios a sus clientes y asumir una mayor parte de la solución a cambio de una pequeña cuota.

En la mayoría de los casos, es necesario crear un túnel VPN IPSEC entre el APN del proveedor de SIM y el dispositivo/servidor VPN del cliente. Se pueden configurar IPSEC duales para aumentar la resiliencia, a costa de una mayor complejidad arquitectónica.

Esta solución tiene las siguientes ventajas e inconvenientes:

Ventajas

  • No es necesario realizar ningún cambio en el router ni en el dispositivo.

  • El cliente no tiene que plantearse la posibilidad de rescindir muchas VPN (una de cada router), solo necesita una VPN de sitio a sitio desde la infraestructura del proveedor de SIM.

  • La configuración puede ser bastante fácil si el proveedor de SIM ofrece un buen servicio de asistencia.

Contras

  • La VPN no cubre la parte aérea de la conexión, lo que significa que el pirateo de las tecnologías de radio podría dejar sus datos desprotegidos, una objeción real, pero que rara vez se sostiene.

  • Si tu proveedor de SIM no hace bien su trabajo, ¡todos tus dispositivos están en peligro!

Seguridad específica de Robustel

RCMS: plataforma de gestión de dispositivos en la nube

La estrategia principal de Robustel para garantizar su propio servicio de gestión de routers (RCMS) consiste en aprovechar las capacidades IaaS y SaaS de primer nivel que ofrece Microsoft Azure.

Hay disponible un tutorial detallado sobre cómo el software de aplicación RCMS cuenta con una defensa multicapa contra los ciberataques gracias a su profunda integración con la plataforma Microsoft Azure. Puede solicitar una copia del documento a su representante de ventas de Robustel.

RobustOS: sistema operativo para routers

  • Trazabilidad del ciclo de vida del software

Robustel Incorpora la seguridad en todas las etapas del ciclo de vida del desarrollo de software, incluyendo el diseño de firmware, el almacenamiento seguro y la trazabilidad del código fuente, y la revisión y el análisis del código.

  • Radius, Tacacs Plus, LDAP, autenticación LDAP X509

Compatibilidad con la autenticación de servidores de terceros, con mecanismos de autenticación flexibles. La interacción entre el cliente y el servidor se verifica mediante una clave compartida y cualquier contraseña de usuario transmitida se cifra.

  • Archivo de diagnóstico cifrado

El archivo de diagnóstico exportable contiene información de registro y configuración, y está totalmente encriptado, por lo que puede compartirse con el equipo de asistencia técnica de Robustel para su análisis sin posibilidad de compromiso.

  • Gestión de roles de usuario

Gestión de múltiples roles: los diferentes roles tienen distintos niveles de autoridad de gestión. La cuenta «Invitado» solo puede ver el estado del dispositivo, es decir, es de solo lectura. El «Editor» puede leer y escribir, pero no tiene permisos de gestión de usuarios. El «Administrador» tiene todos los derechos administrativos.

  • Cifrado TLS de correo electrónico

Cuando los recordatorios de eventos se notifican por correo electrónico, los datos se transmiten mediante el protocolo TLS, lo que garantiza la confidencialidad y la integridad de los datos.

  • Cifrado TLS de datos Modbus

En aplicaciones industriales, los datos recopilados pueden ser muy sensibles. Los datos Modbus RTU se transmiten a su servidor mediante MQTT encapsulado en TLS para garantizar la máxima seguridad. Un buen ejemplo de seguridad en la capa de aplicación. Nota: requiere la aplicación «Modbus MQTT» instalada en RobustOS.

  • Filtrado de paquetes, cortafuegos y DMZ

Filtra los paquetes de datos por IP, dirección MAC y protocolo, y supervisa cada paquete IP reenviado para mantener la seguridad de la red interna.

miércoles, 21 de enero de 2026

eSIM Bootstrap: Conectividad Inmediata para los Routers eSIM de Teltonika

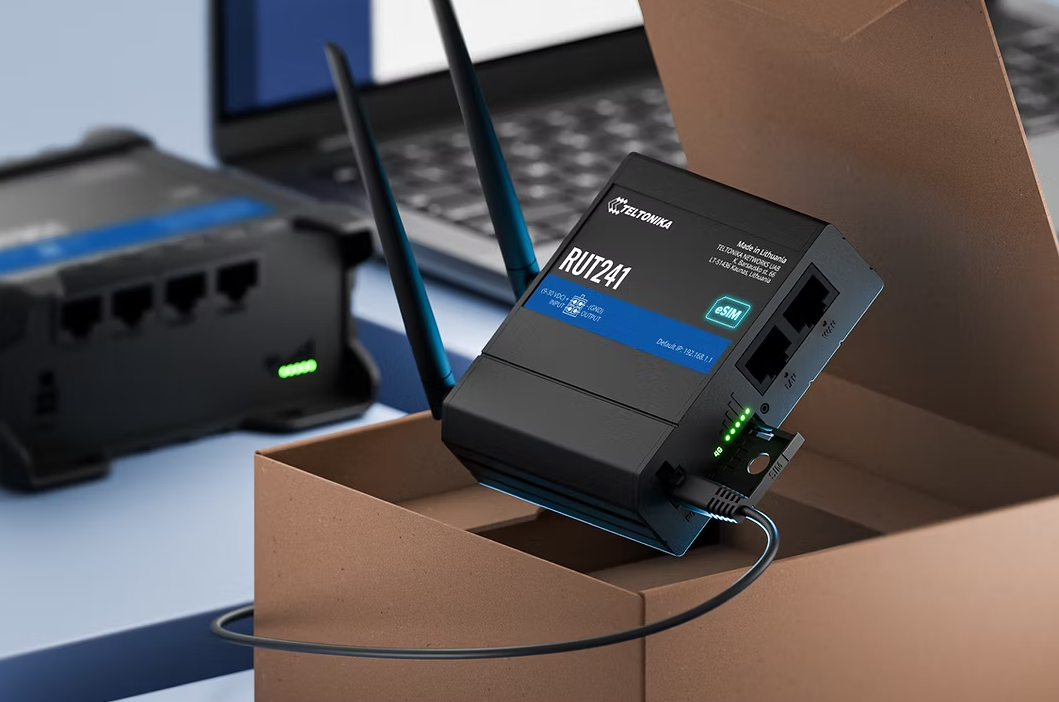
Algunos de los dispositivos Teltonika cuentan con tecnología eSIM , integrada directamente en el hardware del dispositivo y gestionada digitalmente a través de GSMA Remote SIM Provisioning. A diferencia de las tarjetas SIM tradicionales, este enfoque integrado elimina la necesidad de ranuras físicas o manipulación manual. En su lugar, los perfiles de red se pueden descargar, cambiar y actualizar de forma remota, lo que hace que la conectividad sea totalmente controlada por software.

A partir de octubre de 2025, Teltonika introducirá perfiles eSIM Bootstrap  en sus routers eSIM RUT2 y RUT9.

Esta mejora proporciona una conectividad fiable diseñada para la gestión remota. Para activar el perfil eSIM Bootstrap al instante, los usuarios deben acceder al router a través de la interfaz de usuario web; de lo contrario, la conexión se establecerá automáticamente en el plazo de una hora. Con esta función, los routers eSIM de Teltonika simplifican la implementación, minimizan el tiempo de inactividad y garantizan un inicio perfecto de cada instalación.

¡Toda la gama de routers eSIM  de Teltonika recibirá gradualmente la función eSIM Bootstrap como parte del despliegue en curso!

Comprendiendo los Routers eSIM de Teltonika

ree ree ree

La gestión remota ahora es más fácil

Para las soluciones IoT  con dispositivos repartidos por fábricas, vehículos o emplazamientos al aire libre, la tecnología eSIM ofrece importantes ventajas. Los ingenieros de redes pueden aprovisionar nuevos perfiles, enviar actualizaciones, solucionar problemas o reiniciar routers a través de RMS , la herramienta de gestión remota de Teltonika, sin necesidad de desplazarse hasta el hardware. Esto reduce los costes de mantenimiento, mejora el tiempo de actividad y hace que la ampliación de grandes implementaciones sea mucho más eficiente.

Conectividad fiable y seguridad continua

La función eSIM Bootstrap le permite descargar el perfil de usuario sin necesidad de conexión Wi-Fi o cableada a Internet, siempre y cuando haya cobertura de red móvil disponible. Además, los dispositivos eSIM reducen el riesgo de manipulación, robo de la tarjeta SIM o acceso no autorizado, al tiempo que admiten hasta siete perfiles simultáneamente. Estos perfiles permanecen cifrados e, incluso si uno de ellos se desactiva, el dispositivo seguirá conectado sin necesidad de acudir físicamente a sustituir la tarjeta SIM.

¿Cómo funciona el eSIM Bootstrap?

Cada perfil de bootstrap ofrece 10 MB de datos, suficientes para descargar un perfil eSIM dedicado de su proveedor de servicios. Al iniciarse, garantiza que el router siempre pueda conectarse al Sistema de Gestión Remota (RMS)  de Teltonika y al servidor SM-DP, responsable de entregar y gestionar los perfiles eSIM.

El perfil de bootstrap solo permite tráfico específico, como RMS, DNS  y DHCP , mientras que bloquea todo lo demás. Además, si no se detecta ninguna tarjeta SIM física durante la primera hora, el router cambia automáticamente al perfil de arranque para establecer la conectividad hasta que se descargue un perfil de usuario. Una vez que el nuevo perfil está activo, el sistema vuelve a su funcionamiento habitual.

¿Por qué es importante Bootstrap?

A pesar de sus múltiples ventajas, los dispositivos eSIM siguen enfrentándose a un reto. Al encenderse por primera vez, necesitan una conexión que funcione para descargar su perfil inicial o configurarlo de forma remota a través de RMS . Sin esto, la implementación puede detenerse antes de que el dispositivo entre en funcionamiento.

Para sectores como las ciudades inteligentes , los servicios públicos o el transporte , en los que se deben activar cientos o miles de dispositivos en diferentes regiones , los routers eSIM  con arranque automático hacen que la implementación a gran escala sea más rápida, sencilla y mucho más fiable.

Puedes comprar los routers Teltonika con eSIM en nuestra Tienda online .

miércoles, 12 de noviembre de 2025

Cómo Elegir Gateways de Edge Computing y PCs Industriales: Una Guía en un Minuto

Principales Diferencias entre Gateways de Edge Computing y PCs Industriales

La tecnología de edge computing se ha vuelto indispensable en numerosas industrias debido a su capacidad para proporcionar procesamiento de datos más rápido y con menor latencia. Cuando se habla de dispositivos de edge computing, tanto los gateways de edge como las PCs industriales son populares. Ambos ofrecen fiabilidad, excelentes capacidades de anti-interferencia y seguridad, haciéndolos adecuados para operaciones estables en diversos entornos industriales. Sin embargo, ¿cómo puedes decidir entre los dos? Vamos a desglosar las principales diferencias para ayudarte en esta elección.

Diferencias en funciones clave

Los gateways de edge computing están diseñados principalmente para la adquisición de datos, el procesamiento en tiempo real, la conversión de protocolos y la gestión de redes. Esto significa que, en situaciones donde necesitas captar datos de múltiples fuentes y transmitirlos a un sistema central, los gateways son la opción ideal. Por otro lado, las PCs industriales se centran en el monitoreo en tiempo real y el control, lo cual es crítico para la producción precisa y el control de procesos.

Un gateway de edge puede manejar diversas conexiones de protocolo industrial como Modbus, CAN y EtherCAT, así como conexiones a través de Wi-Fi y redes móviles (4G/5G). Por su parte, las PCs industriales son más diferenciales: se conectan típicamente a través de Ethernet y requieren configuraciones más específicas.

Comparación de rendimiento

En cuanto al rendimiento del hardware, los gateways de edge suelen utilizar procesadores ARM de alto rendimiento, mientras que las PCs industriales tienden a emplear procesadores x86. Esto sugiere que, aunque los gateways son ideales para operaciones ligeras de datos y lógica simple, las PCs industriales tienen capacidades de procesamiento de datos más robustas. Este factor puede influir decisivamente dependiendo de tus necesidades específicas de procesamiento.

Además, es importante considerar el sistema operativo. Los gateways de edge generalmente funcionan con sistemas basados en Linux, mientras que las PCs industriales pueden acomodar una variedad de sistemas operativos como Windows y Linux. Esto puede impactar en la interoperabilidad de software y aplicaciones que planeas utilizar.

Facilidad de mantenimiento

Cuando se trata de mantenimiento, los gateways de edge suelen ofrecer la ventaja de ser más fáciles de instalar y mantener de manera remota. Esto es una gran ventaja si estás buscando reducir costos operativos y simplificar la gestión del sistema. En contraste, el mantenimiento de PCs industriales es a menudo más complejo debido a su tamaño más grande y su necesidad de planificación cuidadosa para la instalación.

Costos involucrados

En términos de precios, los gateways de edge son generalmente más accesibles, con un costo que oscila entre cientos y miles de RMB. Por el contrario, las PCs industriales pueden costar desde miles hasta decenas de miles de RMB. Esta diferencia de precios puede ser un determinante clave en tu decisión, especialmente si tu presupuesto es limitado.

"La elección entre un gateway y un PC industrial puede ser una cuestión de costo-efectividad, dependiendo de los requisitos específicos de la aplicación." - Experto en tecnología industrial.

¿Pueden los Gateways de Edge Computing Reemplazar las PCs Industriales?

Ambos dispositivos, tanto los gateways de edge como las PCs industriales, ofrecen excelentes capacidades de apertura y desarrollo secundario, facilitando la instalación y mantenimiento de las aplicaciones de software. Sin embargo, dada la diferencia de costos, surge la pregunta: ¿pueden los gateways de edge reemplazar a las PCs industriales?

Para aplicaciones que exigen cálculos precisos y control rápido, como en manufactura de precisión o producción química, las PCs industriales siguen siendo la opción preferida. Sin embargo, si las lógicas de control complejas no son críticas, los gateways de edge pueden representar una opción más económica y eficiente.

Un ejemplo notable es la implementación de un gateway de edge robusto en una planta de manufactura de baterías de baja tensión en Asia, donde se utilizó un gateway industrial de alto rendimiento para el monitoreo en tiempo real de estaciones de almacenamiento de energía industrial. Esta solución no solo logró eficiencias en la adquisición y procesamiento de datos, sino que también redujo los costos a solo una décima parte de los PCs industriales tradicionales, resultando en una inversión significativamente menor.

El conocimiento sobre las diferencias entre los gateways de edge computing y las PCs industriales te permitirá tomar una decisión más informada que maximiza la eficiencia y la relación costo-efectividad de tu infraestructura tecnológica.

TL;DR

Los gateways de edge computing y las PCs industriales ofrecen soluciones distintas en la adquisición de datos y el control en situaciones industriales. Los gateways son más accesibles y fáciles de instalar, mientras que las PCs son mejores para aplicaciones que requieren un alto procesamiento y control. La elección depende de tus necesidades específicas y presupuesto.

Conectividad sin Fronteras: Cómo ZeroTier Revoluciona el Manejo de Dispositivos Robustel

¿Qué es ZeroTier y cómo funciona?

ZeroTier se presenta como una solución innovadora en el campo de la gestión de redes. A menudo se considera un overlay de red seguro, lo que significa que permite la comunicación entre dispositivos como si estuvieran conectados a la misma red local (LAN), sin importar su ubicación física. Esta herramienta es especialmente valiosa cuando se tiene en cuenta la creciente demanda de interconexión de dispositivos, sobre todo en el ámbito del Internet de las Cosas (IoT).

Definición de ZeroTier

En términos sencillos, ZeroTier es una solución definida por software que facilita la conexión y gestión de redes a través de Internet. El uso de ZeroTier puede configurar y gestionar una gran cantidad de dispositivos en cuestión de minutos, sin la necesidad de un hardware complejo. Por ejemplo, si tienes dispositivos repartidos en diferentes ubicaciones, como máquinas industrializadas o sistemas de monitoreo, ZeroTier te permite conectarlos a través de un solo enlace virtual. Esto sienta las bases para una gestión más ágil y menos complicada de tu red.

Eliminar las complicaciones de la configuración de redes

Una de las características más atractivas de ZeroTier es su capacidad para eliminar las complicaciones asociadas con la configuración de redes. Tradicionalmente, conectar dispositivos requería el uso de routers, switches y configuraciones de firewall complejas, lo que resultaba en operaciones desafiantes y propensas a errores. Con ZeroTier, el proceso se simplifica de tal manera que la administración de redes se vuelve una tarea accesible incluso para aquellos que no son expertos en redes.

Además, esta herramienta incorpora medidas de seguridad avanzada, mediante el uso de encriptación de extremo a extremo. Esto garantiza que todos los datos transmitidos entre dispositivos sean seguros y protegidos contra intrusiones. Al integrar esta solución en tu infraestructura, puedes concentrarte en las capacidades operativas y en la optimización de los procesos, en lugar de perder tiempo en la gestión del hardware de red.

Ejemplo de una implementación en una situación real

Un caso práctico que ilustra cómo ZeroTier puede ser beneficioso es en una empresa de logística que conecta sus vehículos de reparto en tiempo real. Imagina un escenario en que la empresa tiene múltiples furgonetas repartidas por diferentes ciudades. Con ZeroTier, cada vehículo puede estar conectado a la red de la empresa en segundos y compartir datos de ubicación, estado y carga de forma segura.

A través de esta interconexión, la empresa puede realizar un seguimiento de sus vehículos en tiempo real, permitiendo, por ejemplo, reprogramar rutas, monitorear condiciones mecánicas, y gestionar la carga y descarga de productos. Sin embargo, esto no solo optimiza la entrega de bienes, sino que también mejora el servicio al cliente al asegurar que la información se comparte de forma precisa y rápida.

Este tipo de implementación no solo resalta la eficacia de ZeroTier para simplificar las redes, sino que también ilustra su poder porque elimina la necesidad de hardware de red costoso, facilitando el acceso a soluciones más simples y rápidas.

Características destacadas de ZeroTier

  • Gestión Simplificada de Redes: ZeroTier actúa como una VPN, conectando dispositivos como si estuvieran en la misma red local.

  • Seguridad Mejorada: Utiliza encriptación de extremo a extremo para asegurar la comunicación.

  • Acceso Remoto: Permite acceder a tus dispositivos desde cualquier lugar, facilitando el monitoreo y mantenimiento.

  • Escalabilidad: Ideal para empresas que manejan desde unos pocos dispositivos hasta miles, sin requerir grandes cambios en la infraestructura.

  • Soporte Multiplataforma: Compatible con sistemas operativos como Windows, Linux y Android.

  • Rentabilidad: Reduce la necesidad de hardware VPN, disminuyendo costos operativos.

Conclusión sobre el futuro de ZeroTier

A medida que la tecnología avanza, la necesidad de soluciones más integradas y menos complejas en la gestión de redes se vuelve cada vez más evidente. ZeroTier no solo responde a esta necesidad, sino que también ofrece una plataforma que se adapta a las realidades cambiantes del mercado. Esta flexibilidad permite a las empresas explorar nuevas oportunidades que antes no eran viables debido a limitaciones tecnológicas.

En resumen, ZeroTier representa un cambio de paradigma en la manera en que las empresas gestionan sus recursos de red. Su capacidad para facilitar conexiones eficientes y seguras, junto con la posibilidad de escalar sin complicaciones, la convierte en una herramienta indispensable para cualquier organización que busque maximizar su efectividad operativa en un entorno digital cada vez más complejo.

Ventajas de ZeroTier en dispositivos Robustel

Cuando se trata de gestionar redes de dispositivos, la simplicidad se convierte en un factor crucial para las empresas modernas. ZeroTier ofrece una solución innovadora que transforma la forma en que interactúas con tu red. Combina la flexibilidad de una VPN con una experiencia de usuario mucho más accesible y directa. En esta sección, exploraremos las múltiples ventajas que ZeroTier aporta a los dispositivos Robustel, desde la gestión simplificada hasta el acceso remoto seguro y la escalabilidad a largo plazo.

Gestión simplificada

Uno de los mayores atractivos de ZeroTier es su capacidad para simplificar la gestión de redes. Este software define una red privada virtual que conecta tus dispositivos como si estuvieran en la misma red local. La complejidad técnica de las configuraciones y los firewalls se reduce drásticamente, permitiendo que te concentres en lo que realmente importa: el rendimiento de tus dispositivos.

Imagina por un momento que eres el gerente de una flota de vehículos en una empresa que opera a nivel nacional. Tu trabajo consiste en garantizar que todos los vehículos estén localizados y operativos en todo momento. Con ZeroTier, gestionar esa flota se ha vuelto tan simple como hacer clic en un botón. Así lo expresa un gerente de operaciones:

'Con ZeroTier, gestionar mi flota de vehículos se volvió tan simple como hacer clic en un botón.'

Esto no solo significa que puedes dedicar más tiempo a estrategia y menos tiempo a problemas técnicos, sino que también facilita la incorporación de nuevos dispositivos a tu red. Así, la curva de aprendizaje para nuevos empleados se reduce, lo que beneficia a toda la empresa.

Acceso remoto seguro

Una de las funcionalidades más destacadas de ZeroTier es su capacidad de proporcionar acceso remoto seguro. En un mundo donde el trabajo desde casa y la movilidad son cada vez más comunes, esta característica se vuelve imprescindible. Puedes acceder a dispositivos en tu red industrial desde cualquier lugar, ya sea que estés en la oficina, en casa o incluso de viaje.

La seguridad es un aspecto no negociable, especialmente para tu negocio. Con ZeroTier, todos los datos que se transmiten entre dispositivos están protegidos mediante cifrado de extremo a extremo. Esto garantiza que tu información sensible permanezca segura, incluso cuando se accede a ella a través de conexiones de internet públicas. El acceso remoto no es solo conveniente; es una forma segura de diagnosticar problemas y realizar mantenimiento sin necesidad de estar físicamente presente en el sitio.

Escalabilidad en el tiempo

Las pequeñas y medianas empresas a menudo enfrentan el desafío de crecer sin la necesidad de reinvertir masivamente en infraestructura. Aquí es donde ZeroTier brilla. Su diseño flexible permite conectarte a un número creciente de dispositivos sin complicaciones adicionales ni gastos exorbitantes. Podrías comenzar con solo unos pocos dispositivos, y a medida que tu negocio crece, añadir más sin preocuparte por hacer grandes cambios en tu infraestructura tecnológica.

De hecho, las estadísticas muestran que ZeroTier ha demostrado ser eficaz en empresas que han aumentado su red de dispositivos a miles. Esto significa que puedes concentrarte en el crecimiento del negocio, sabiendo que tu infraestructura de red puede crecer al mismo ritmo.

Costo-efectividad

Aparte de la gestión, la seguridad y la escalabilidad, ZeroTier también aporta un enfoque más económico. La disminución en la necesidad de hardware dedicado para VPN y servicios asociados se traduce directamente en ahorros significativos en costes operativos. No tendrás que estar saltando de proveedor en proveedor buscando las mejores tarifas de VPN. Con ZeroTier, tienes una solución completa que simplifica las cosas desde el punto de vista financiero.

Conclusión

Si miras hacia el futuro, es evidente que las empresas cada vez dependen más de la conectividad de sus dispositivos. Optar por soluciones como ZeroTier para gestionar tus dispositivos Robustel no solo es un paso hacia la modernización, sino también una estrategia clara para la eficiencia y la seguridad. Las ventajas que ofrece son innegables: desde la gestión simplificada y el acceso remoto seguro hasta la escalabilidad sin problemas.

A medida que avances en tu camino hacia una red más eficiente y segura, considera ZeroTier como tu aliado estratégico. Permite que la tecnología trabaje a tu favor, mejorando no solo la operatividad, sino también el valor general de tu empresa.

Integración con RCMS: Un paso más hacia la optimización

En un mundo empresarial donde la eficiencia y la seguridad son la columna vertebral de las operaciones, la integración del RCMS (Remote Control Management System) con plataformas como ZeroTier marca un punto de inflexión. Al adoptar esta sinergia, usted está dando un paso decisivo hacia la optimización de la gestión de red de su empresa, lo que resulta en una experiencia más fluida y controlada.

Gestión Centralizada

Uno de los aspectos más destacados de la implementación del RCMS es la gestión centralizada. Este sistema permite que todos sus dispositivos conectados a la red se administren desde una única plataforma. Imagina el ahorro de tiempo y recursos cuando, en lugar de gestionar cada dispositivo uno por uno, usted puede realizar modificaciones y monitorear el estado general de su infraestructura desde un único panel. 

Alertas en Tiempo Real

La capacidad de recibir alertas en tiempo real es un cambio de juego en la gestión de redes. Imagine tener la capacidad de recibir notificaciones instantáneas sobre el estado de sus dispositivos: si alguno se desconecta o presenta problemas de rendimiento, su equipo será alertado de inmediato. Esto es fundamental para minimizar el tiempo de inactividad.

La implementación del RCMS en combinación con ZeroTier no solo proporciona visibilidad en el estado de sus dispositivos, sino que también puede automatizar ciertas respuestas según las alertas recibidas. Esto ayuda a mantener una productividad óptima y, en última instancia, a mejorar la satisfacción del cliente y la confiabilidad de sus servicios.

Análisis de Datos y Reportes

El análisis de datos es otra área donde el RCMS brilla. Proporciona una plataforma para recoger, analizar y reportar datos sobre el rendimiento de sus dispositivos. Esta capacidad de análisis permite ajustar proactivamente la gestión de su red, asegurando que cada componente esté funcionando de manera eficiente y segura.

A través de informes detallados, usted puede evaluar el comportamiento de sus dispositivos, identificar patrones de uso y anticipar necesidades futuras. Este enfoque basado en datos no solo optimiza su red actual, sino que también proporciona una base sólida para el crecimiento y la expansión futuros.

Beneficios Adicionales de la Integración con RCMS

La integración con RCMS no solo aborda los aspectos mencionados, sino que también ofrece una serie de beneficios adicionales que pueden transformar la manera en que opera su empresa:

  • Acceso Remoto: La posibilidad de acceder a sus dispositivos de forma remota es invaluable. Esto significa que puede realizar diagnósticos, y mantenimiento y ajustes en tiempo real sin estar físicamente presente, lo que ahorra tiempo y optimiza los recursos.

  • Seguridad: Ambos sistemas trabajan en conjunto para proveer conexiones seguras, asegurando que sus dispositivos están protegidos contra accesos no autorizados y amenazas cibernéticas.

  • Escalabilidad: A medida que su empresa crezca, la solución se adapta fácilmente, permitiéndole gestionar desde unos pocos hasta miles de dispositivos sin necesidad de realizar cambios complejos en la infraestructura.

Una Sinergia Poderosa

En conjunto, RCMS y ZeroTier crean una sinergia poderosa que no solo optimiza la gestión de la red, sino que permite a las empresas enfocarse en lo que realmente importa: su crecimiento. Esta avanzada integración no es un lujo, sino una necesidad en la era digital. Su facilidad de uso, junto con las importantes mejoras en la seguridad y la eficiencia, lo convierte en una opción ideal para empresas de cualquier tamaño.

Imagina un futuro donde la administración de dispositivos y la gestión de la red son tareas sencillas e intuitivas, lo que le libera tiempo para centrarse en la innovación y desarrollo de nuevos servicios que realmente le diferenciarán en el mercado. La capacidad de obtener datos en tiempo real y gestionar su red desde un solo lugar no solo es una ventaja competitiva; es un paso necesario hacia la optimización.

TL;DR

La integración del RCMS con ZeroTier es clave para optimizar la gestión de la red. Ofrece gestión centralizada que reduce costos operacionales, alertas en tiempo real que minimizan el tiempo de inactividad y un análisis de datos robusto que permite ajustes proactivos en la red. Esta sinergia mejora la seguridad y la escalabilidad, permitiendo un crecimiento eficiente y sostenible. No se trata solo de tecnología; es una forma de habilitar y acelerar su éxito empresarial.

Explorando el Mundo de Voice VLAN y Su Impacto en las Aplicaciones IoT

Imagina que estás en medio de una conferencia virtual, con varias aplicaciones funcionando al mismo tiempo. De repente, tu voz se interrumpe por ruidos de datos que saturan la red. Esto no tiene por qué ser el caso. Aquí es donde Voice VLAN entra en juego, garantizando que tus datos de voz siempre tengan prioridad y que la claridad de las comunicaciones no se vea comprometida. En este artículo, exploraremos en detalle qué es Voice VLAN, cómo opera y por qué es crucial para la IoT y IIoT.

1. ¿Qué es Voice VLAN? Definición y Contextualización

¿Alguna vez te has preguntado cómo se logra una buena calidad de voz durante una llamada VoIP? Aquí es donde entra en juego Voice VLAN. Un Voice VLAN es una red local virtual diseñada especificamente para transmitir datos de voz. Esto significa que se prioriza el tráfico de voz frente al de datos o video. De esta forma, tu conversación permanece clara y libre de interrupciones.

Definición de Voice VLAN

Voice VLAN encapsula datos de voz. Garantiza que este tráfico tenga prioridad en la red, especialmente en ambientes donde múltiples aplicaciones están en funcionamiento. En situaciones en las que se transmiten video, datos, y voz simultáneamente, el uso de una Voice VLAN asegura que tus llamadas no se vean afectadas.

Diferencias entre VLAN estándar y Voice VLAN

  • Las VLAN estándar son para la transmisión de datos en general.
  • La Voice VLAN está diseñada exclusivamente para la transmisión de voz, asegurando su calidad y velocidad.
  • Voice VLAN permite priorizar hasta un 100% el tráfico de voz, mientras que una VLAN estándar no tiene esta capacidad.

Importancia de la calidad de voz en comunicaciones empresariales

La comunicación efectiva es fundamental para los negocios. En palabras de un experto en redes:

"La calidad de voz es una de las claves para la satisfacción del cliente en cualquier empresa".
Un Voice VLAN asegura que tus interacciones sean siempre nítidas. Esto no solo se traduce en una mejor experiencia para el cliente, sino que también mejora la productividad interna.

Comparativa con otras tecnologías de voz

Otras tecnologías, como la transmisión de datos estándar o las redes de video, a menudo compiten por el mismo ancho de banda. Esto puede causar problemas de latencia y calidad. La implementación de Voice VLAN elimina muchas de estas preocupaciones, reduciendo hasta un 55% la latencia de voz.

Confusión común sobre VLAN y Voice VLAN

Es frecuente que se confundan ambas. Mientras que una VLAN genérica puede manejar diferentes tipos de tráfico, Voice VLAN está especializada. Si buscas calidad en tus llamadas, no hay duda: un Voice VLAN es la opción ideal.

Recuerda, la implementación de un Voice VLAN puede tener un impacto significativo en la calidad de tus operaciones comerciales. Es una inversión en la satisfacción del cliente y la eficiencia operativa.


2. Beneficios de Voice VLAN para Aplicaciones IoT y IIoT

El uso de Voice VLAN en aplicaciones de IoT y IIoT está transformando la forma en que las empresas gestionan su comunicación. ¿Pero por qué es tan crucial? Vamos a explorar los beneficios clave que ofrece esta tecnología.

1. Mejora en la calidad de transmisión de voz

Con la implementación de Voice VLAN, la calidad de la transmisión de voz mejora notablemente. Al priorizar el tráfico de voz sobre otras formas de datos, los usuarios experimentan menos interrupciones y mayor claridad. Imagine estar en una llamada importante y escuchar cada palabra sin interferencias.

2. Reducción de interferencias en la red

La capacidad de segmentar el tráfico de voz en su propia VLAN disminuye la posibilidad de interferencias. Esto es especialmente vital en un entorno donde múltiples dispositivos están en uso simultáneamente. Al separar las comunicaciones de voz, logra que estas no se vean afectadas por otros datos, lo cual es esencial en aplicaciones críticas.

3. Optimización de recursos de red

Una red eficiente no solo es más rápida, también es más rentable. Con Voice VLAN, los recursos de red se utilizan de manera más efectiva. No más pérdida de ancho de banda en tráfico no prioritario. Esto se traduce en un 30% de mejora en la gestión del tráfico en ambientes IIoT.

4. Adaptabilidad a entornos industriales

Voice VLAN se adapta perfectamente a los entornos industriales. Aquí, los controladores digitales requieren comunicarse con dispositivos analógicos. Su capacidad para funcionar sin problemas en este contexto es fundamental para garantizar una operación sin fallos en la cadena de producción.

5. Facilidad de integración con otros dispositivos IoT

Una de las características más impresionantes de Voice VLAN es su capacidad de integración. No solo simplifica la conexión de diferentes dispositivos dentro de la red, sino que también facilita la adopción de nuevas tecnologías IoT. Para muchas empresas, esto ha llevado a una reportada satisfacción del 75% al implementar esta tecnología.

"Implementar Voice VLAN ha sido un punto de inflexión en nuestra capacidad de comunicación." - Usuario de tecnología IoT.

La implementación de una red VLAN de voz permite mantener la calidad de transmisión en redes saturadas, haciendo posible el uso eficiente de los recursos y garantizando las necesidades de comunicación en tiempo real.


3. Funcionamiento Interno de Voice VLAN

Cuando hablas de Voice VLAN, estás refiriéndote a una red virtual dedicada. Su función principal es asegurar que los flujos de datos de voz tengan la máxima prioridad. Pero, ¿cómo se determina qué datos son voz? Hay varios métodos que los ingenieros utilizan.

1. Identificación de Flujos de Datos de Voz

Para comenzar, es crucial identificar correctamente los flujos de datos de voz. Esto se hace a través de:

  • Modos de detección MAC: En este enfoque, se basan en las direcciones MAC de los dispositivos emisores.
  • Modos de detección VLAN: Se centran en las etiquetas VLAN de los paquetes.

Estos métodos permiten a los switches decidir si un flujo de datos debe ser priorizado o no. ¿No es fascinante cómo un switch puede realizar esta tarea?

2. Rol de los Switches en la Detección

Los switches son el corazón de la detección de Voice VLAN. Con una buena configuración, estos dispositivos pueden clasificar y marcar automáticamente el tráfico de voz. Esto no solo mejora la calidad de las llamadas. También asegura que otros tipos de tráfico no interfieran. En términos prácticos, esto significa que los administradores de red deben estar capacitados para optimizar estos sistemas.

3. Ejemplos de Configuración en Entornos Reales

Imagina una oficina donde se utilizan teléfonos IP. Un switch bien configurado puede reducir el tiempo de respuesta de voz a menos de 20 ms. Esto es crítico para que las conversaciones se sientan naturales y fluidas. Cuantos más dispositivos haya en la red, más importante se vuelve esta configuración.

4. Impacto de la Calidad de Servicio (QoS)

Finalmente, no podemos olvidar el impacto de la Calidad de Servicio (QoS). Esta técnica permite priorizar el tráfico de voz sobre otros tipos de datos en la red. De hecho, un 82% de los técnicos prefiere el modo de detección VLAN por su simplicidad, lo que refuerza su adopción en múltiples entornos.

"Entender el funcionamiento de VLAN es básico para un ingeniero de redes moderno" - Gurú de la tecnología.

Al final, implementar Voice VLAN no solo mejora la calidad de voz. También optimiza toda la experiencia de la red. Así que, si trabajas en este ámbito, es vital que tengas un conocimiento profundo de cómo funcionan estos sistemas. ¡Recuerda explorar y experimentar con estas configuraciones!


4. Configuración de Voice VLAN: Paso a Paso

Si deseas implementar una Voice VLAN correctamente, hay varios pasos básicos que no puedes pasar por alto. Desde la configuración hasta la supervisión, cada detalle cuenta y puede hacer la diferencia.

Pasos básicos para implementar Voice VLAN

Primero, debes seleccionar el modo de configuración adecuado. Puedes optar por el modo basado en VLAN o en MAC. Aquí tienes un resumen:

  • Modo VLAN: Añades una VLAN y configuras las interfaces necesarias.
  • Modo MAC: Identificas las direcciones MAC de los dispositivos que transmitirán voz.

Configuración a través de Fiberroad Network Switch

Utilizar un Fiberroad Network Switch simplifica el proceso. Ambos modos son relativamente sencillos. En el modo VLAN, debes:

  1. Crear la VLAN y añadir interfaces para la interconexión de capa 2.
  2. Configurar la VLAN como una Voice VLAN que priorizará el tráfico de voz.

Modos de configuración: VLAN y MAC

La elección entre los modos dependerá del entorno de red. El modo VLAN es más directo y menos propenso a errores. En el modo MAC, asegúrate de tener el Organizationally Unique Identifier (OUI) configurado correctamente.

Errores comunes a evitar

¿Sabías que el 82% de las configuraciones iniciales fallan por errores menores? Esto subraya la importancia de tener cuidado. Aquí hay algunos errores habituales:

  • No verificar la prioridad de los paquetes.
  • Descuidar la configuración del OUI.
  • Eludir pruebas posteriores a la implementación.

Consejos prácticos para administradores de red

Siempre sigue las directrices y documenta el proceso. Como dice un experto en redes:

"La clave para tener éxito en la configuración de VLAN es la atención al detalle."

Además, invertir tiempo en verificar cada paso puede resultar en un aumento de la eficiencia de hasta un 40%.

Datos Clave Porcentaje
Errores en configuraciones iniciales 82%
Aumento de eficiencia con configuración correcta 40%

Recuerda, una configuración inadecuada puede provocar pérdidas significativas de datos de voz. No subestimes la importancia de seguir las directrices para una implementación exitosa.


5. Ejemplos Reales de Implementación y Éxitos con Voice VLAN

Los casos de estudio son la mejor manera de entender cómo las empresas están utilizando Voice VLAN para mejorar su comunicación. Cada historia resalta los beneficios tangibles que esta tecnología puede proporcionar.

Casos de Estudio en Empresas Diversas

Desde startups hasta grandes corporaciones, muchas empresas han dado el paso hacia Voice VLAN. Al implementar esta tecnología, una firma de marketing reportó un aumento del 25% en la satisfacción del cliente. ¿Cómo es esto posible? La priorización de datos de voz asegura que las llamadas no se interrumpan por el tráfico de datos.

Impacto en la Comunicación Empresarial

Utilizar Voice VLAN transforma la calidad de las conversaciones. Un 70% de los usuarios notaron una diferencia en la calidad de comunicación. Esta mejora se traduce en menos malentendidos y mayor eficiencia en el trabajo en equipo.

Lecciones Aprendidas de Implementaciones Anteriores

  • La planificación adecuada es crucial para el éxito.
  • La capacitación del personal puede facilitar la transición.
  • Identificar ineficiencias previas es esencial.

Testimonios de Usuarios Satisfechos

"Cada empresa que implementa Voice VLAN ve resultados inmediatos" - Analista de tecnología.

Los testimonios confirman que la implementación de esta tecnología no solo es efectiva, sino que también genera una gran satisfacción entre los equipos de trabajo.

Ineficiencias Descubiertas sin Voice VLAN

Sin Voice VLAN, muchas empresas enfrentan problemas de latencia y mala calidad en las llamadas. Esto puede llevar a un deterioro en la comunicación que afecta la productividad. Con Voice VLAN, se minimizan estas ineficiencias, permitiendo una experiencia más fluida para todos.

En resumen, las historias de éxito en la implementación de Voice VLAN muestran la importancia de modernizar la infraestructura de red, no solo para mejorar la comunicación, sino también para garantizar una experiencia más satisfactoria para los usuarios.


6. Futuro de Voice VLAN en el Panorama Tecnológico

La tecnología de redes está en constante evolución. En este entorno dinámico, el Voice VLAN se adapta a las nuevas necesidades. Las tendencias futuras en la tecnología de redes son fascinantes e impactantes. Pero, ¿qué nos depara el futuro?

Tendencias Futuras en Tecnología de Redes

  • Integración de Inteligencia Artificial: Más del 60% de las empresas están explorando cómo integrar la IA en sus sistemas de voz y datos.
  • Ecosistemas IoT e IIoT: La evolución del Internet de las Cosas e Internet Industrial permitirá nuevas aplicaciones para el Voice VLAN.
  • Aumento en la Adopción: Se espera un incremento del 30% en la aceptación de Voice VLAN en los próximos 5 años.

Expectativas de Usuarios y Empresas

Los usuarios desean más calidad y estabilidad en sus comunicaciones. Las empresas, por su parte, buscan optimizar sus costos y mejorar la experiencia del cliente. El Voice VLAN puede ayudar a cumplir ambas expectativas al priorizar el tráfico de voz sobre otros tipos de datos.

El Papel de la Inteligencia Artificial en la Gestión de Redes

La inteligencia artificial jugará un papel crucial en la gestión de futuras redes. La capacidad para analizar datos en tiempo real puede llevar a la optimización automática de Voice VLAN. Por ejemplo, si un algoritmo de IA detecta un aumento en el tráfico de voz, puede reconfigurar automáticamente la red para garantizar la calidad. Esto no es solo una posibilidad; es una necesidad en un mundo cada vez más conectado.

Anticipación de Cambios en Estándares Técnicos

Los estándares técnicos del futuro deben ser lo suficientemente flexibles para adaptarse a estas nuevas tecnologías. Las firmas deben estar preparadas para cambios rápidos en las especificaciones de comunicaciones. Al hacerlo, lograrán mejorar la interoperabilidad y la eficiencia.

"El futuro de las comunicacionales está atado inextricablemente a tecnologías como Voice VLAN." - Visionario tecnológico.

El futuro de Voice VLAN es prometedor. Muchas empresas buscan innovar y adaptarse a estas tendencias. El desafío será mantenerse a la vanguardia y aprovechar la convergencia de tecnologías.

Gráfico de Crecimiento

Año Porcentaje (%)
2024 60
2029 90
Proyecciones de adopción de Voice VLAN con integración de IA en el sector empresarial.

7. Conclusión: La Importancia de Voice VLAN en el Presente y Futuro

La importancia de Voice VLAN no se puede subestimar en un mundo cada vez más conectado y dependiente de la calidad de voz. Este concepto es esencial para asegurar el tráfico de voz en redes donde coexisten múltiples tipos de datos. Así que, ¿por qué deberías considerar la adopción de Voice VLAN? Veamos algunos puntos clave.

Resumen de Beneficios Claves de Voice VLAN

Voice VLAN garantiza la integridad del tráfico de voz, dándole prioridad sobre otros datos. Esto significa que, cuando se están enviando simultáneamente video y datos, la calidad de tu llamada no se verá comprometida. En esencia, está diseñado para optimizar el rendimiento de VoIP, asegurando conexiones claras y estables.

Reflexión sobre la Integración en IoT y IIoT

La integración de Voice VLAN es especialmente relevante en el contexto de Internet de las Cosas (IoT) y el Internet Industrial de las Cosas (IIoT). A medida que más dispositivos se conectan y comparten datos, es vital asegurar que la voz permanezca clara y sin interferencias. Así, Voice VLAN se convierte en un facilitador de comunicación en un entorno de alta demanda de datos.

Consideraciones Finales para la Adopción

Antes de adoptar Voice VLAN, es importante evaluar tus necesidades y la infraestructura existente. Pregúntate: ¿mi sistema actual soportará esta tecnología? La transición puede requerir un esfuerzo significativo, pero los beneficios, como una mejor calidad de voz y menor latencia, valen la pena.

Invitación a Explorar Más sobre Tecnología de Redes

Las tecnologías de red son esenciales para el crecimiento empresarial. Así que, te animo a que sigas investigando sobre las últimas innovaciones en este ámbito. Puedes comenzar por sumergirte en los principios de configuración y gestión de VLANs.

Cierre con una Llamada a la Acción

En conclusión, ahora es el momento ideal para considerar la implementación de Voice VLAN en tu red. No solo mejorarás tu comunicación, sino que también prepararás a tu empresa para el futuro. ¡No te quedes atrás! Empieza a explorar cómo esta tecnología puede beneficiar a tu organización hoy mismo.

TL;DR: Voice VLAN es esencial para asegurar la calidad de las comunicaciones de voz en entornos de IoT e IIoT, permitiendo la transmisión de datos optimizada y priorizada. Descubre sus beneficios y cómo configurarlo correctamente.

Desafiando las Fronteras de la Conectividad: Superando Obstáculos en la Implantación Global de IoT

Imagina que has creado el dispositivo IoT perfecto, uno que puede transformar industrias, mejorar la eficiencia y conectar a las personas. Te sientes emocionado por llevarlo al mundo. Entonces, de repente, te das cuenta del laberinto de desafíos que se interpone entre tu idea y su realización, desde la fragmentación de LTE hasta las complicadas certificaciones. Esta es la realidad que enfrentan muchos OEM y fabricantes. En este artículo, exploraremos estos obstáculos y cómo abordarlos de manera efectiva.

1. La Realidad de la Conectividad Global

La conectividad celular juega un papel crucial en el mundo del Internet de las Cosas (IoT). ¿Te has preguntado alguna vez cómo los dispositivos se conectan globalmente? A simple vista, puede parecer sencillo: un SIM y un enrutador 4G y ¡listo! Pero la realidad es que hay muchos más factores en juego.

Entender el Potencial de la Conectividad Celular en IoT

Imagina que estás construyendo un dispositivo IoT que necesitas que funcione en varios países. Contar con conectividad celular te permite acceder a datos en tiempo real, implementar actualizaciones y brindar soporte. Esto no solo mejora la eficiencia, sino que también amplía el potencial de tu producto.

Retos Comunes que Enfrentan los Fabricantes

Sin embargo, muchos fabricantes subestiman los retos de implementación global. Algunos de los problemas más habituales incluyen:

  • Fragmentación de LTE: Las diferentes frecuencias en el mundo complican las implementaciones.
  • Certificaciones Costosas: Obtener las certificaciones necesarias puede ser un proceso largo y costoso.

Historia de Éxito de un Fabricante

Un fabricante que logró superar estos obstáculos es Robustel. Implementó soluciones innovadoras que permiten a sus productos ser aptos para el uso en diferentes regiones. Al abordar la conectividad de manera estratégica, lograron democratizar el acceso a tecnologías avanzadas.

El Camino del Pensamiento de 'Esto Debería Ser Fácil' a 'Esto es Complicado'

Esta transición de pensamiento es fascinante. Muchos fabricantes comienzan con la mentalidad de que una implementación global debe ser sencilla. Pronto descubren que los detalles y requisitos son más complejos de lo que pensaban. "La implementación global nunca es tan sencilla como parece", dice un experto en IoT.

La Importancia de la Planificación y la Investigación en la Etapa Inicial

Es fundamental realizar una adecuada planificación y investigación desde el inicio. Estudio de mercados, análisis de frecuencias y comprensión del marco regulatorio pueden marcar la diferencia entre el éxito y el fracaso en IoT.

Una Mirada a las Exigencias del Mercado Global de IoT

Por último, es esencial tener en cuenta que el mercado global de IoT está en constante evolución. A medida que el número de dispositivos aumenta, también lo hace la demanda de soluciones de conectividad robustas y universales. Las empresas deben adaptarse rápidamente o arriesgarse a quedarse atrás.

Así que, si te embarcas en el camino de la conectividad celular en IoT, recuerda: no es solo un desafío técnico, es una oportunidad para innovar y crecer en un mercado que nunca deja de cambiar.


2. Fragmentación de LTE: Una Trampa Costosa

La fragmentación de LTE se refiere a la amplia variedad de frecuencias 4G que existen en todo el mundo. Esto crea un impacto significativo en la conectividad. Imagina que tienes un móvil que solo funciona en ciertos países. ¿No sería frustrante?

Definición y Efecto en la Conectividad

La fragmentación LTE puede evitar que tu dispositivo se conecte globalmente. Con más de 70 bandas LTE diferentes, cada una puede operar de manera diferente. Al ser incompatibles, esto perjudica a los fabricantes y a los consumidores por igual.

Bandas 4G: Una Exploración de Incompatibilidad

  • Los diferentes operadores utilizan distintas bandas en diversas regiones. Esto causa problemas para que un único dispositivo funcione en múltiples áreas.
  • Por ejemplo, un router diseñado en Europa puede no funcionar como se espera en Asia.

Ejemplos de Complicaciones

Hay múltiples ejemplos de esta complicada red. Algunas empresas han creado productos únicos, solo para descubrir que no pueden venderlos en ciertas regiones. Un caso típico es el de los módulos LTE, donde cada región requiere un módulo diferente debido a la fragmentación.

Creación de Productos Únicos

Esta disparidad complica la creación de productos. Al intentar lanzar un dispositivo a nivel mundial, seguramente necesitarás múltiples versiones, cada una adaptada a sus requisitos de banda específicos.

Diseño de Productos Adaptados

Imagina que eres un fabricante que desea un producto que funcione en todo el mundo. Tienes que gastar más en investigación y fabricación para cumplir con las normas y bandas de cada región. No es una tarea fácil.

Estadísticas de Bandas LTE en el Mundo

Los números son alarmantes. Ciertamente, el número total de bandas 4G es 88 en cierta especificaciones. Esto refleja la falta de estandarización que complica aún más las cosas para los nuevos entrantes en el mercado.

"La fragmentación es una de las razones más comunes por las que los proyectos de IoT fallan" - Asesor en telecomunicaciones

La fragmentación de LTE crea un rompecabezas para quienes desean implementar soluciones IoT a nivel global. Para ayudar a visualizar esta complejidad, a continuación se presenta una tabla:

Datos Cantidad
Bandas LTE Más de 70
Total de bandas 4G en ciertas especificaciones 88

Además, es posible visualizar estos datos en un gráfico:


3. Desentrañando las Certificaciones: Más Allá de la Normativa

Cuando se trata de dispositivos IoT, las certificaciones son más que un simple requisito. Son, en realidad, la puerta de entrada al mercado. Pero, ¿sabías que existen distintos tipos de certificaciones necesarias para lanzar un producto al mercado? Aquí te contamos los puntos más importantes a considerar.

1. Tipos de Certificaciones

Existen varias certificaciones que un dispositivo IoT puede necesitar:

  • CE: Certificación Europea que garantiza la conformidad con la legisltación de la UE.
  • FCC: Regula los dispositivos en EE.UU., asegurando que cumplan con estándares específicos.
  • Certificaciones de operadores: Algunos operadores requieren certificados adicionales para que el dispositivo funcione en su red.

2. Importancia de las Regulaciones de la CE y FCC

Las regulaciones de la CE y FCC no son opcionales. Son vitales.

"Las certificaciones no son un lujo, sino una necesidad para la entrada al mercado" - Ejecutivo de regulación

Estos estándares aseguran la calidad y la seguridad de los dispositivos, protegiendo tanto a los consumidores como a los fabricantes.

3. Desafíos en el Cumplimiento

Cumplir con los requisitos de los operadores es un desafío notable. Cada operador tiene sus propias exigencias y fallar en cumplirlas puede generar problemas.

Imagina que tienes un dispositivo listo para salir al mercado, pero no cumple con los requisitos de un operador clave. Podría resultar en un gran revés para tu empresa.

4. Penalizaciones por No Cumplir

Las penalizaciones por incumplimiento son severas. En algunos casos, podrían incluir sanciones financieras o, incluso, la prohibición de vender el producto en esa región. Por ejemplo, un OEM en Europa enfrentó una multa significativa por no tener la certificación CE adecuada.

5. Experiencia de un OEM

Un OEM en particular enfrentó dificultades con la certificación de uno de sus productos. Al principio, pensaron que todo el proceso sería simple. Sin embargo, descubrieron que necesitaban cumplir con varias normativas adicionales. Finalmente, mediante asesoría especializada, lograron superar estos obstáculos y lanzar su producto exitosamente.

6. Diferencias en Certificación Regional y Local

Las diferencias de certificación entre regiones pueden ser sorprendentes. Mientras que en Europa es más homogénea, en otros lugares como Asia, las regulaciones pueden variar drásticamente de un país a otro. Esto puede complicar la planificación y aumentar los costos.

En resumen, las certificaciones son un aspecto crucial y a menudo olvidado en la planificación de dispositivos IoT. Conocer y entender cada uno de estos elementos te ayudará a navegar el complejo mundo de las regulaciones y asegurar el éxito de tu producto. No subestimes su importancia.


4. Robustel: La Solución a los Retos de Despliegue Global

En la constante búsqueda de soluciones efectivas para despliegues globales, los routers de la serie 'GLOBAL' de Robustel se presentan como una opción revolucionaria. ¿Por qué deberías considerar esta tecnología en tu negocio?

1. Presentación de la serie de routers 'GLOBAL'

  • Los routers 'GLOBAL' de Robustel están diseñados específicamente para proporcionar conectividad fiable en múltiples regiones y a través de diversas redes.
  • Este enfoque multifuncional promete simplificar el proceso de despliegue y reducir costos.

2. Características innovadoras que los diferencian

Los routers 'GLOBAL' cuentan con:

  • Conectividad ampliada: Soportan múltiples bandas 4G, eliminando problemas de fragmentación.
  • Certificaciones globales: Robustel ha invertido considerablemente en obtener certificaciones que garantizan el cumplimiento de normas internacionales.
  • Flexibilidad operativa: Permiten el uso de equipos en diversas regiones sin necesidad de cambiar routers, lo cual es clave para muchas empresas.

3. Cómo Robustel aborda la fragmentación y las certificaciones

La fragmentación en frecuencias LTE ha sido un desafío para muchos OEM y fabricantes. Robustel ha encontrado una manera de enfrentar este problema mediante:

  • Reducción de costos: Al unificar las frecuencias dentro de un solo router, se minimizan las inversiones necesarias.
  • Certificación efectiva: Más de 90 certificaciones disponibles, cada una validadas para diferentes mercados.

Un analista de tecnología lo expresó con claridad:

“Robustel está revolucionando la forma en que abordamos la conectividad global.”

4. Testimonios de clientes satisfechos

Los usuarios han manifestado su satisfacción con las soluciones de Robustel. Uno de ellos comentó: “Desde que implementamos los routers 'GLOBAL', nuestra eficiencia ha mejorado notablemente.”

5. Comparación de costos y eficiencia entre distintas opciones de hardware

¿Te preocupa el costo? Robustel no solo ofrece soluciones innovadoras, sino que sus routers son altamente competitivos en precio. Comparados con otras opciones en el mercado, los routers 'GLOBAL' demuestran mayor eficiencia y menor costo de operación.

6. ¿Por qué elegir Robustel para despliegues globales?

Si buscas una solución que elimine la complejidad y reduzca los costos en un entorno global, los routers 'GLOBAL' de Robustel son la opción ideal. Proporcionan un fuerte retorno de inversión gracias a su flexibilidad, confiabilidad y soporte técnico.

En resumen, Robustel no solo ofrece un producto; proporciona una solución integral para los retos de conectividad a nivel global.


5. Innovaciones Clave: Smart Reboot y RobustVPN

1. Concepto de Smart Reboot

El Smart Reboot es una característica innovadora que puede cambiar las reglas del juego en el mundo de la conectividad IoT. Pero, ¿qué es realmente? Básicamente, se trata de un sistema que permite que un dispositivo, como un router, se reinicie de forma automática si hay un problema de conexión. Esto no solo soluciona fallos, sino que también aumenta la resiliencia de las aplicaciones desplegadas. Imagine estar en una situación crítica, donde la conexión es necesaria, y su dispositivo decide reiniciarse solo. Eso es Smart Reboot en acción.

2. RobustVPN: La Solución a los Problemas de Acceso Remoto

Conectarse a dispositivos IoT en el mundo actual puede ser complicado. Aquí es donde entra RobustVPN. Esta solución proporciona acceso remoto seguro a través de conexiones VPN. Esto significa que aunque estés a miles de kilómetros, puedes acceder a tus dispositivos sin comprometer la seguridad. ¿No es genial poder manejar sus activos a distancia?

3. Ejemplo Práctico

Imagina una situación donde la conexión se cae en un dispositivo crítico. Smart Reboot se activa automáticamente. Envía un mensaje que reinicia el dispositivo, seleccionando la mejor red disponible. Esto no solo ahorra tiempo, sino también costosas visitas técnicas. Un simple SMS puede evitar que un técnico tenga que volar para solucionar un problema.

4. Ventajas de un Sistema de VPN en Entornos IoT

  • Seguridad: Las conexiones están cifradas, lo que protege contra ataques.
  • Flexibilidad: Funciona en cualquier red, ya sea 4G o Wi-Fi.
  • Accesibilidad: Permite el control remoto de dispositivos IoT, sin importar la ubicación.

5. Historias de Éxito con RobustVPN

Han habido numerosos casos donde los clientes que utilizan RobustVPN han reportado un acceso continuo y fiable a sus dispositivos. Empresas que solían sufrir por tiempos de inactividad ahora confían en esta tecnología, destacando que

“las innovaciones en conectividad son la clave para un despliegue exitoso”
- Experto en IoT.

6. El Futuro de la Conectividad

El futuro parece brillante. Con Smart Reboot y RobustVPN, estamos en el camino de superar problemas tradicionales de conectividad. Estos avances no solo aportan soluciones, sino que también preparan a las empresas para un despliegue más ágil y efectivo en el mundo IoT.


6. El Futuro de la Conectividad IoT: Lo Que Se Avecina

El futuro de la conectividad IoT está a punto de cambiar. ¿Estás listo para adaptarte? La transición de 4G a 5G traerá tanto oportunidades como desafíos. Veamos algunas de las tendencias y cambios que se avecinan.

Tendencias en 4G/LTE y el impacto en el futuro del IoT

La lucha actual entre diferentes bandas de frecuencia 4G puede ser un verdadero dolor de cabeza para los fabricantes de equipos. Con la fragmentación de LTE, muchos se ven obligados a crear múltiples versiones de sus productos para diferentes mercados. Esto no es solo costoso, sino que también complica la estrategia de despliegue global. Al final, la pregunta es: ¿pueden los OEM realmente ofrecer un solo producto que funcione en todas partes?

El potencial de 5G y la necesidad de adaptarse

Con la llegada del 5G, la conectividad se volverá más rápida y fiable. Pero esto significa que debes adaptarte rápidamente. Esta transición no solo necesita actualizaciones técnicas, sino también cambios en la mentalidad de los fabricantes. “El futuro pertenece a aquellos que se adaptan rápidamente” - Visionario del sector. Así que prepárate para la innovación.

Predicciones sobre cómo los OEM pueden prosperar en un mundo cambiante

  • Innovación constante: Para destacar, los OEM deben centrarse en soluciones creativas.
  • Colaboración: Trabajar con otros puede abrir nuevas oportunidades.
  • Adaptación al mercado: Estar atento a las necesidades del cliente será fundamental.

Historias inspiradoras de transformación en el sector

Hay numerosos ejemplos de empresas que han evolucionado con éxito. Algunas han adoptado nuevas tecnologías y se han adaptado a un entorno cambiante, mientras que otras se quedaron atrás. Es fascinante ver cómo la innovación puede transformar un negocio en un corto período.

Consejos prácticos para navegar futuras innovaciones en conectividad

Aquí hay algunas recomendaciones:

  1. Investiga: Mantente actualizado con las últimas tendencias y tecnologías.
  2. Capacita a tu equipo: Asegúrate de que todos estén al tanto de los cambios y formados en nuevas tecnologías.
  3. Flexible y ágil: Debes estar listo para cambiar de dirección rápidamente.

Reflexiones finales sobre la importancia de la adaptabilidad

En este camino hacia el futuro, lo más importante será tu capacidad de adaptación. En un mundo donde los cambios son constantes y rápidos, la adaptabilidad no es solo una ventaja, es esencial para la supervivencia. La clave del futuro del IoT radica en la capacidad de evolucionar y abrazar la conectividad avanzada.


7. Conclusión: Conectando los Puntos

Al finalizar este análisis, es fundamental resumir los principales desafíos y las soluciones discutidas a lo largo del texto. Uno de los obstáculos más notables para la implementación de IoT es la fragmentación de LTE. Esta complejidad hace que sea difícil para los OEMs llegar a acuerdos globales al abordar la conectividad. Además, los altos costos de certificaciones son un proceso que no se debe menospreciar, generando una traba importante para muchos desarrolladores. Sin embargo, aquí es donde surge una solución estratégica.

Robustel se posiciona como un aliado clave para los OEMs que deseen superar estos retos. Sus productos, como los routers de la serie "GLOBAL", ofrecen una solución que unifica frecuencias y certificaciones necesarias a nivel internacional. Esto le permite a los fabricantes centrarse en lo que hacen mejor: crear tecnología innovadora, en lugar de lidiar con las intricadas barreras burocráticas que marcan la pauta en el mundo de la conectividad.

Preparación y Investigación Previa

La preparación y la investigación previa son esenciales en cualquier proyecto de IoT. Los OEMs deben entrar al mercado con información clara y estrategias bien definidas. La investigación adecuada puede marcar la diferencia entre el éxito y el fracaso. ¿Estás dispuesto a asumir el riesgo de lanzarte al mercado sin el conocimiento necesario?

Reflexiones Finales sobre el Futuro del IoT

Mirando hacia el futuro, la conectividad de IoT continúa evolucionando a gran velocidad. Las soluciones innovadoras son claves para hacer frente a los obstáculos que se presentan. Como un mentor de tecnología dijo una vez:

"La conexión es solo el primer paso en un viaje más grande."
La conexión, sin duda, es importantísima, pero mantener esa conexión es lo que permitirá a las empresas prosperar.

Te invito a reflexionar sobre el panorama actual del IoT y la importancia de estar preparado. Es momento de que los OEMs consideren sus opciones cuidadosamente. La elección de un socio estratégico como Robustel no solo asequible, también aumenta las probabilidades de éxito. ¿Está tu empresa lista para dar el siguiente paso en este viaje?, pues el mercado de IoT está en constante evolución, y aquellos que se adapten y sean innovadores superarán a la competencia.

TL;DR: Afrontar la fragmentación de LTE y las complejidades de las certificaciones es crucial para una implementación global exitosa de dispositivos IoT. Con herramientas y soluciones como las de Robustel, las empresas pueden navegar estos desafíos y asegurar una conectividad eficiente y rentable.