lunes, 2 de abril de 2018

Gazelle S1000i-LI - Nueva familia de switches industriales de Raisecom basados en SO Linux

Familia de switches industriales para montaje en carril DIN con modelos desde 4+2GX hasta 16+4GX combo (12.8Gbps backplane). Alimentación interna 220Vac.. Funcionalidades de nivel 2 avanzadas (ERPS, Security, QoS,…), MTBF de 35 años y garantía de 3 años.


Raisecom anuncia el lanzamiento de la nueva familia de switches Gazelle S1000i-LI basados en sistema operativo Linux con un precio más atractivo que sus predecesores pero con el mismo nivel de prestaciones y funcionalidades.
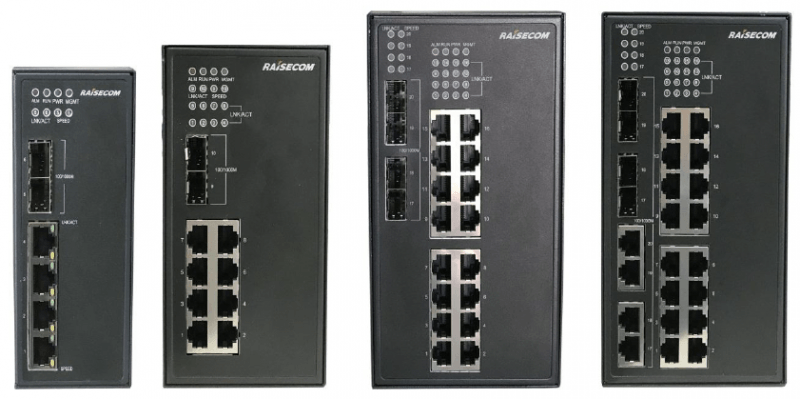


La familia S1000-LI comprende 4 modelos en función del número de puertos:
  • 4 x 10/100BAseTX + 2 100/1000BaseX

  • 8 x 10/100BAseTX + 4 100/1000BaseX

  • 16 x 10/100BAseTX + 4 100/1000BaseX

  • 16 x 10/100BAseTX + 4 combo GX

En todos los casos los equipos incorporan una fuente de alimentación interna 90-240Vac evitando la necesidad de una fuente externa con el consiguiente ahorro en coste y espacio de instalación.

Diseño industrial


La familia S1000-LI está diseñada para cumplir con los estándares IEC61850-3 e IEEE1613. Soportan temperaturas de operación entre -40ºC y +75ºC. Asimismo su MTBF alcanza los 35 años y el período de garantía es de 3 años.

Altas prestaciones a precio competitivo


La familia S1000-LI comparte, a pesar de su reducido precio, las mismas funcionalidades que sus predecesores.

Wire-speed switching


La familia Gazelle S1000i-LI soporta un bus con capacidad de conmutación hasta 12.8 Gbit/s lo que proporciona velocidad wire-speed en todos sus puertos para la transmisión de video u otros servicios con una alta demanda de caudal.

Seguridad al más alto nivel


La familia Gazelle S1000i-LI soporta autenticación 802.1x y la asignación estática de direcciones MAC a interfaces para evitar cualquier acceso no autorizado. También soportan storm control, bloqueo de puertos y port mirroring de cara a monitorizar los servicios y el tráfico en cualquier puerto pudiendo constatar o confirmar ataques maliciosos.

Protección en anillo


La familia Gazelle S1000i-LI permite formar anillos en cualquier interfaz y soporta múltiples protocolos incluyendo STP y G.8032 (ERPS) con un tiempo de conmutación inferior a 50ms.

Carrier-grade QoS


La familia Gazelle S1000i-LI soporta 8 colas de salida en cualquier interfaz y 3 modos de scheduling: SP, WRR y SP+WRR. Asimismo, soportan rate limiting con granularidad 64 Kbits bidireccional.

Traffic policing ACL


La familia Gazelle S1000i-LI soporta ACL IP básicas y avanzadas en función de la IP de origen o destino, protocolo VRF, interfaz origen y destino, DSCP y TTL.
También soporta  MAC ACL en función de la MAC origen y destino, Ethtype, SVLAN, CVLAN, CoS, y inner CoS.
La familia Gazelle S1000i-LI supporta 256 reglas MAC ACL, 256 reglas IP ACL, 64 reglas IPv6 ACL y 128 reglas ACL definidas por el usuario.

Gestión y mantenimiento sencillos


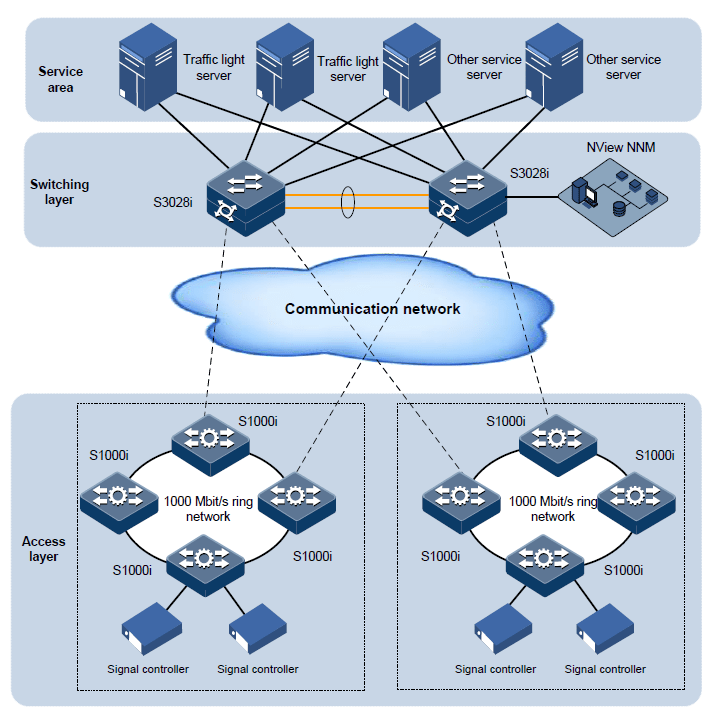
La familia Gazelle S1000i-LI soporta SNMP  y puede ser gestionada a través de la plataforma NView NNM que ofrece la funcionalidad de 'topology discovery' facilitando la configuración inicial.
Además soportan otros métodos de configuración como  CLI, SSH, Web  y Telnet.

lunes, 26 de marzo de 2018

Gazelle S2026i, un switch industrial a precio de comercial

El Gazelle S2026i es un switch industrial con 24 puertos 10/100BaseTX y 4 uplinks Gigabit (2 combo) con rango extendido de temperatura y diseñado para cumplir con los estándares IEC 61850-2, IEEE 1613 y EN 50121 con prestaciones Carrier Ethernet y un precio muy competitivo.

El Gazelle S2026i es un switch de nivel 2 para montaje en rack 19'' gestionable y de rango industrial especialmente diseñado para aplicaciones smart grid (IEC 61850-3, IEEE 1613), transporte (EN50121-4), energia y automatización industrial. Soporta hasta 4 upllinks GE (2 combo y 2 SFP) y 24 downlinks FE 10/100BaeTX. Asimismo dispone de protocolos de redundancia LACP y de anillo G.8032 ERPS (tiempo de recuperación <50ms). Existen versiones con alimentación24/48 VDC o 110/220 VDC/VAC.


miércoles, 21 de marzo de 2018

VRRP - Virtual Router Redundancy Protocol - Los Miércoles de Tecnología

VRRP te permite configurar dos o más routers o gateways de salida de tu red en modo redundante. Uno principal y los otros de reserva. La conmutación en caso de fallo se realiza de forma automática y totalmente transparente de cara a todos los equipos de la red.


Toda red Ethernet que deba conectarse a Internet o a otra red en un direccionamiento IP distinto debe hacerlo a través de un router o Gateway de salida. En la mayoría de casos, los nodos de dicha red obtienen la dirección IP de este gateway a través del protocolo DHP o bien configurándolo manualmente. En ambos casos, si el router de salida sufre un fallo y no está disponible ningún nodo de la red puede comunicar con el exterior produciéndose un fallo que afecta a toda la red.

Para evitar esto, se ideó el protocolo VRRP (Virtual Router Redundancy Protocol) que en pocas palabras permite definir dos o más routers en nuestra red en modo redundante, es decir, uno funcionando y el resto en reserva o backup. Cuando un router falla otro toma el control.

Virtual IP y virtual group


Veamos cómo funciona VRRP a través del siguiente ejemplo.
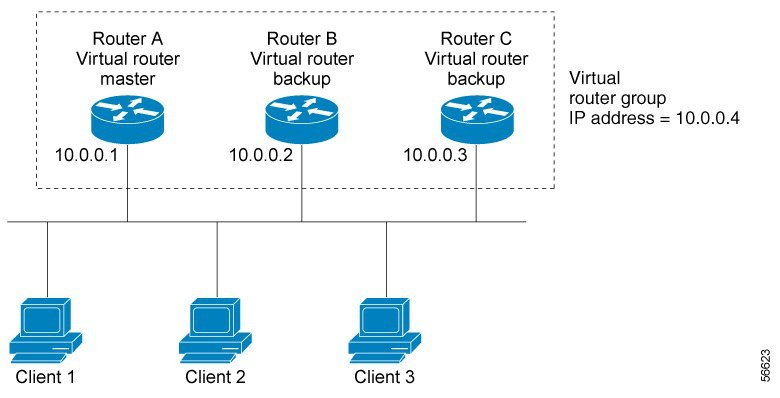
Imagen cortesía de Cisco

Tenemos tres routers de salida en nuestra red: A, B y C. Para no entrar en conflicto tienen direcciones IP diferentes: 10.0.0.1, 10.0.0.2 y 10.0.0.3 respectivamente. Definimos además la IP virtual del grupo que en nuestro caso es 10.0.0.4 y que será el gateway de salida de nuestra red. Únicamente el router que actúe como master mostrará esta IP virtual hacia la red actuando realmente como gateway de salida de dicha red.

También definiremos otros dos parámetros en todos los routers:
  • Virtual group: nos permite asociar varios routers a un mismo grupo VRRP redundante. Podemos tener varios grupos virtuales en la misma red.

  • Prioridad: valor entre 0 y 255. En igualdad de condiciones, el router con mayor prioridad actuará como master. En caso de empate de prioridades el master se decide a través de una combinación lógica con la dirección MAC de cada router para evitar igualdades.

¿ Cómo funciona VRRP?


Los routers pertenecientes a un mismo grupo virtual se intercambian mensajes del protocolo, típicamente cada segundo. A través de estos mensajes el router master puede notificar al resto que ha perdido la conexión al exterior y por tanto no puede seguir como master o bien los routers en backup pueden determinar que el master ha caído si no reciben respuestas o mensajes de éste y tomar el control.

Una vez se determina la necesidad de conmutación, el router en backup con mayor prioridad tomará el papel de nuevo master. A partir de este momento presentará la IP virtual a la red (10.0.0.4 en nuestro ejemplo).

La gran ventaja de VRRP es que es totalmente transparente a los nodos y equipos de la red. Veamos por qué. Cuando un equipo envíe un paquete a la dirección MAC que tenía antes asociada a la IP de salida en el router A en su tabla de direcciones no obtendrá respuesta. Por tanto, enviará una petición ARP para descubrirla de nuevo y en este momento el router B que supongamos ha tomado el papel de master le devolverá la dirección MAC de su interfaz de conexión a la red local. A partir de este momento. este equipo de red ya cursará todo el tráfico a otras redes a través del nuevo gateway.

¿ Cómo configurar VRRP en los routers de Teltonika?


La familia de routers RUT9XX y RUT2XX de Teltonika soportan el protocolo VRRP.

Simplemente tendremos que activarlo y configurar los siguientes parámetros:
  • IP address: es la dirección virtual IP del grupo VRRP que tendremos que definir como gateway de salida en los equipos de red. Si el router actúa como servidor DHCP y tiene el protocolo VRRP activado ya notificará esta IP como gateway de salida a los diferentes clientes DHCP

  • Virtual ID: identificador del grupo VRRP. Debe ser el mismo en todos los routers del grupo

  • Priority: recordemos que el router con mayor número será el master

Además deberemos configurar la verificación de la conexión a Internet de cara a que un router sin conexión deje de ser maestro o vuelva a tomar el papel de maestro si recupera la conexión. Para ello configuraremos una IP pública a la que hacer ping y el número de reintentos y timeout de respuesta.


lunes, 19 de marzo de 2018

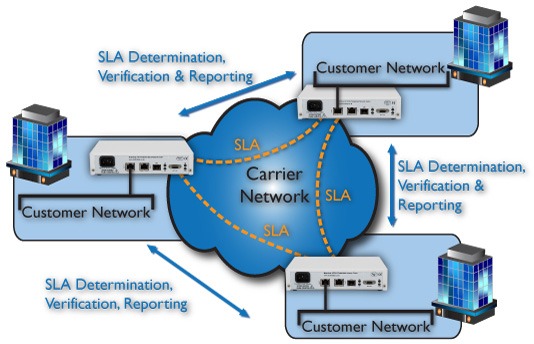
Webinar Gratuito - Quieres saber cómo medir los SLA en tus enlaces Ethernet o cómo lanzar una RFC2544 sin un costoso equipo de medida?

• Como puedo lanzar una medida RFC2544 para activación del servicio sin equipos de test Ethernet costosos y difíciles de manejar?
• Ha provisionado mi enlace mi provedor de servicios de acuerdo a mis requerimientos?
• Con qué frecuencia estamos experimentando...

• Como puedo lanzar una medida RFC2544 para activación del servicio sin equipos de test Ethernet costosos y difíciles de manejar?

• Ha provisionado mi enlace mi provedor de servicios de acuerdo a mis requerimientos?

• Con qué frecuencia estamos experimentando problemas en la red o qué porcentaje del tiempo la red está simplemente caída?

• Los parámetros de latencia y variación (jitter) de la misma están dentro de los permitidos para mi servicio de telefonía sobre IP?

• Si implantamos un nuevo servicio de video conferencia entre nuestras sedes, como impactará esto en el resto de servicios que corren actualmente sobre la misma red?

• Varía el rendimiento de nuestra red a lo largo del día o del mes o por el contrario permanece inalterado?

Si quieres respuestas a estas preguntas puedes apuntarte a nuestro webinar gratuito donde te explicaremos:
• las diferencias entre las medidas de puesta en servicio RFC2544 e Y.1564
• el funcionamiento de los equipos NetTESTER para realizar medidas 'en servicio' según Y.1731 y TWAMP
También te explicaremos como lanzar una medida RFC2544 desde el equipo NetTESTER contra cualquier otro medidor en bucle y guardar la medida en formato de texto.
Fecha y hora: Miércoles, 21 de Marzo a las 16:00
Duración aprox: 30 min.


NT1003 - NetTESTER

Nueva gama de switches embarcados IEC61375 (TTDP, R-NAT y bypass)

Gama Aquam 81XX (L2) y 86XX (L3) de switches embarcados EN510155 con soporte de las últimas funcionalidades específicas para el sector ferroviario según el estándar IEC61375


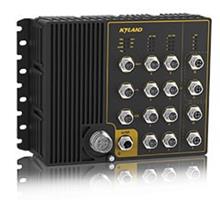
Nuestro partner Kyland Technology dispone de una amplia gama de switches industriales para ser insalados a bordo de trenes y otros convoyes.

Hoy te queremos presentar la gama Aquam86XX de nivel 3 o Aquam81XX de nivel 2 en sus versiones de 8+4G, 16+4G y 24+4G puertos

Aquam8612-8112

Aquam = Robusto


Protección IP65 con carcasa de aluminido a prueba de humedad y polvo.
Conectores M12 que aseguran la firmeza y sujección ante vibraciones.
Sistema pionero de disipación de calor para evitar sobrecalentamientos aún con la máxima potencia entregada a través de los puertos PoE/PoE+.

EN50155 / EN50121 /EN45545

Alta densidad de puertos


Hasta 24+4G puertos con conectores M12. Puerto de consola, contactos de alarma y alimentación también con conectores M12.


Máxima potencia PoE+ de 240W


Posibilidad PoE y PoE+ en todos los puertos 100M.120W disponibles a través de la fuente de alimentación interna del equipo con rango de entrada 24-120Vdc (booster). Y también 120W adicionales si conectamos una fuente exterior adicional al switch.


Gigabit hardware bypass


En una topología lineal como la que tenemos en un tren el fallo de uno de los dispositivos intermedios puede bloquear la comunicación entre sí de los equipos a ambos lados del dispositivo averiado.
Para evitarlo, los switches Aquam disponen de un mecanismo de bypass mecánico que da continuidad a la señal Gigabit Ethernet en caso de fallo de un equipo. De esta forma, sólo los terminales conectados a este equipo se verán afectados.


TTDT:Train Topology Discovery Protocol


Debido al hecho de que la topología de la red en el tren puede variar en el acoplamiento y desacoplamiento de diferentes vagones. la norma IEC61375 define el protoloc TTDT (Train Topololoy Discovery Protocol) que permite la reconfiguración automática de los equipos de cara a simular siempre la misma topología.


R-NAT:Railway-Network Adress Translation


IEC61735 también define esta funcionalidad de cara a mantener una misma configuración en los dispositivos terminales conectados al switch en cada vagón. Con R-NAT los switches realizan una traslación de direcciones entre las IPs duplicadas de los terminales y las IPs únicas de los switches en los diferentes vagones.

R-NAT, Railway-Network Address Translation

Redundancia llevada al extremo


En un entorno tan crítico como el ferroviario, la gama Aquam soporta topo tipo de redundancias incluyendo:
• VRRP (Virtual Router Redundancy Protocol)
• RSTP (Rapid Spanning Tree Protocol)
• DRP (Distributed Redundancy Protocol IEC62439-6) con recuperación < 20ms
• MRP (Media Redundancy Protocol IEC62439-2)
• Link Agreggation (LACP, IEEEE802.3ad)


Puedes ampliar información en la página web de Kyland.