La tecnología Ethernet ha sido ampliamente utilizada en las redes de comunicación en el sector ferroviario (TCN) y también para la conexión a bordo de cualquier elemento terminal para control, videovigilancia o servicios de información al pasajero
El organismo internacional de estandarización IEC ha estructurado estas redes de un modo jerárquico en ETB (Ethernet Train Backbone) a través del estándar IEC61375-2-5 y ECN (Ethernet Consist Network) a través del estándar IEC61375-3-4. ETB se encarga de la interconexión e interoperabilidad de las comunicaciones entre vagones mientras que ECN se encarga de la comunicación de los dispositivos terminales dentro de cada vagón.
Estos estándares han tenido que surgir atendiendo a las especiales características del entorno a bordo donde, a diferencia de las redes tradicionales donde la configuración es estática, en los convoys se intercambian y se cambian de posición vagones de forma continua atendiendo a diferentes razones operativas.
En este sentido las redes han de saber adaptarse a todas estas reconfiguraciones y por eso el estándar incluye las funcionalidades TTDP, R-NAT y otras que a continuación veremos.
TTDP, Train Topology Discovery Protocol
Este protocolo permite la reconfiguración IP automática de todos los switches de un vagón a fin de evitar duplicidades.
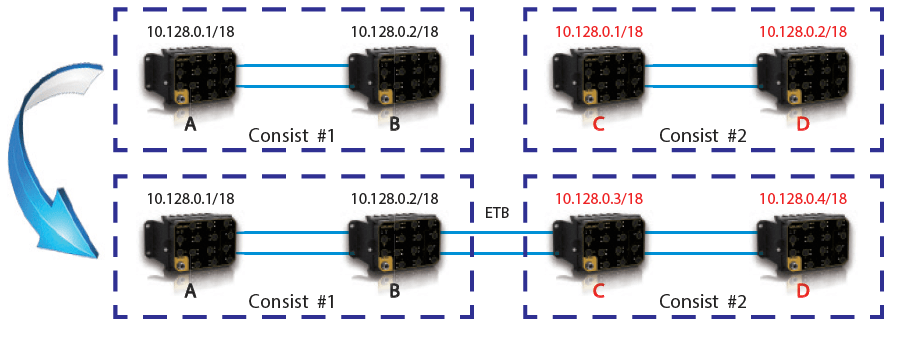
En el ejemplo anterior vemos como los nodos del vagón #2 reconfiguran su direccionamiento IP para no coincidir con los del vagón #1.
R-NAT, Railway-Network Address Translation
De cara a poder mantener la misma configuración en todos los dispositivos terminales en cada vagón y al mismo tiempo permitir la comunicación de los mismos entre diferentes vagones, el protocolo R-NAT realiza una traslación de direcciones IP permitiendo duplicados en los equipos conectados a los switches.

Bypass
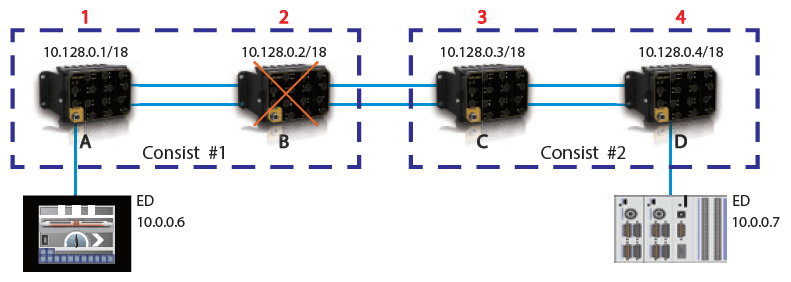
Dado que la comunicación entre vagones es fundamental, es necesario dotar a los elementos de la red de una función de bypass que permita mantener la comunicación cuando alguno de los elementos quede inoperativo. En el siguiente ejemplo vemos que la función bypass en el nodo ETBN_B asegura la comunicación entre terminales conectados al resto de nodos. Únicamente se ven afectados aquellos terminales conectados al nodo inoperativo.
 Soluciones Kyland compatibles IEC61735
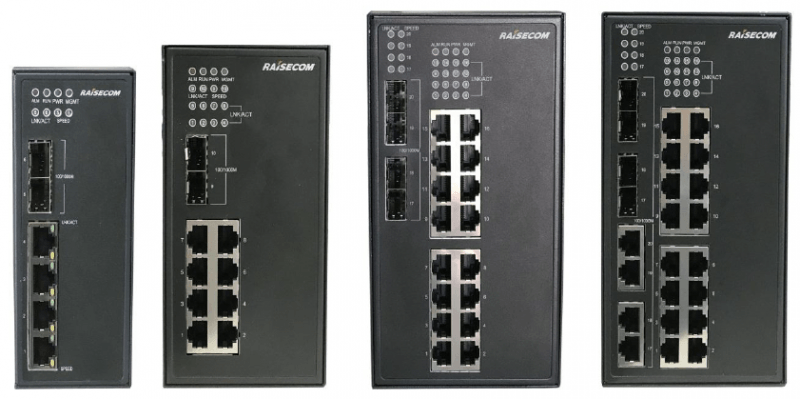
Nuestro partner Kyland Technology poseedor de la certificación IRIS para entornos ferroviarios dispone de una familia de switches embarcados según el estándar EN50155 y EN50121-4. Dentro de esta gama, los modelos gestionables de nivel 2 y nivel 3 incorporan las funcionalidades descritas en esta publicación así como otras prestaciones como alimentación de amplio rango entre 24Vdc y 110Vdc con salidas PoE/PoE+. Puedes ampliar la información en nuestra página web de switches embarcados EN50155.

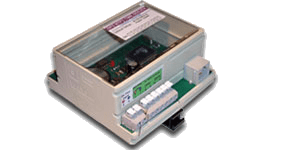
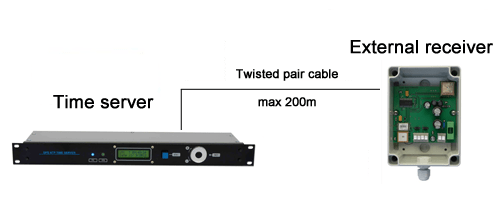
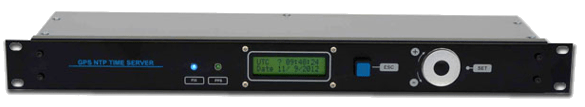 En ambos casos, el servidor se conecta a un receptor GPS activo que se monta en una caja de intemperie con protección IP65 y rango de temperatura de servicio entre -20ºC y +65ºC. La conexión entre servidor y receptor se realiza a través de un cable de pares tipo UTP en el que el servidor NTP alimenta por un lado al receptor GPS y el receptor GPS a su vez entrega al servidor NTP la señal de sincronismo y una señal PPS.
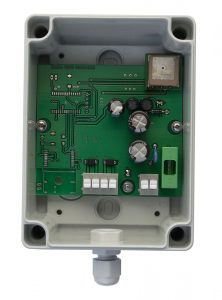 La longitud máxima del cable de pares es de 200m tal y como se muestra en el siguiente gráfico.
 El servidor NTP dispone de indicadores leds para verificar la calidad del sincronismo y se configura a través del puerto Ethernet 10BaseTX a través de cualquier navegador.
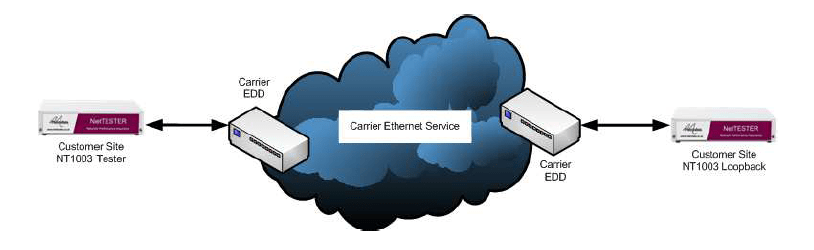 Por defecto, el NT1003 viene configurado como un bucle de nivel 2 en el puerto WAN. Por defecto el puerto WAN es el puerto eléctrico 10/100/1000BaseTX rotulado como RJ45#2. Si nuestro circuito fuera de fibra, deberíamos insertar el módulo SFP adecuado y cambiar el switch 1 de posición para usar el puerto SFP como WAN. En el equipo no tendremos que configurar nada más.
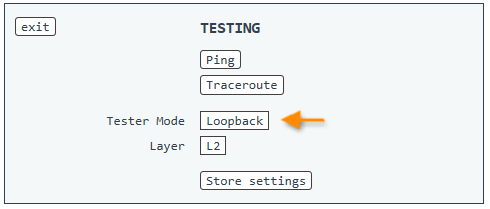 En la pantalla de Testing pincharemos en Test regime y seleccionaremos RFC2544.
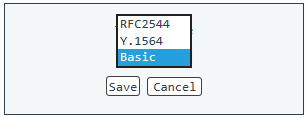 A continuación pincharemos en Save para guardar los cambios. De nuevo en la pantalla de Testing pincharemos en Test Parameters.
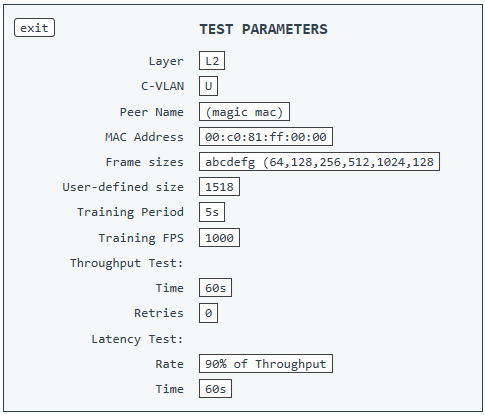 Si el circuito Ethernet tiene definida alguna VLAN para pasar el tráfico y poder realizar la prueba deberemos entrar el tag de esa VLAN en el campo C-VLAN. En cuanto al extremo remoto Peer Name, si los equipos Ethernet que conforman el circuito Ethernet son transparentes bastará dejar el valor 'magic mac' que corresponde a la dirección MAC genérica de Loopback 00.C0:81:FF:00:00. Si por el contrario existen nodos o equipos intermedios en la red que pudieran interpretar esta dirección MAC y buclarla internamente, en este caso deberíamos introducir la dirección MAC de bucle específica del equipo remoto. Esta dirección se obtiene a partir de la dirección MAC del equipo remoto y fijando el bit 23 a '1', es decir, haciendo una OR con 00:00:00:80:00:00. Por ejemplo, si la MAC del equipo remoto es 00:C0:81:00:18:58, la dirección de Loopback que deberíamos indicar en la medida sería 00:C0:81:80:18:58. La dirección MAC del equipo la podemos ver en la etiqueta del número de serie en la base del equipo o también en el menú Info de configuración del equipo.
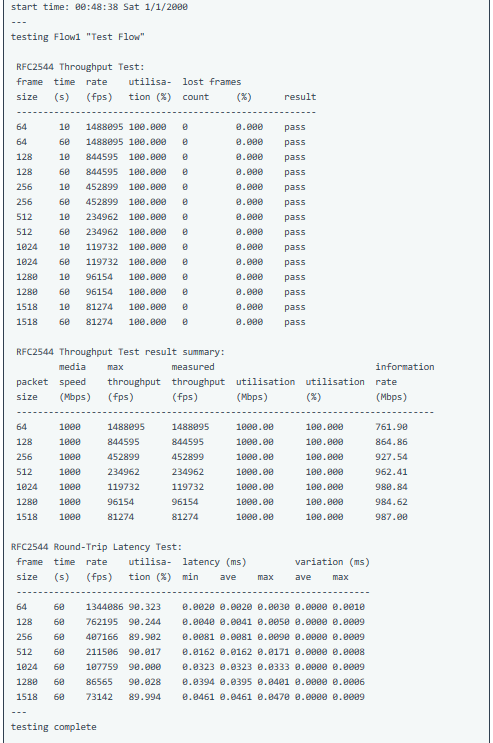 Una vez finalizado el test aparecerá al final de la página el texto testing complete.