miércoles, 11 de abril de 2018

IEC61735 - Redes Ethernet a bordo de trenes - Los Miércoles de Tecnología

El estándar IEC61735 define las redes de comunicaciones a bordo de trenes. En este artículo nos centraremos en la interconexión entre vagones y en las redes dentro de cada vagón así como las funcionalidades específicas requeridas para este tipo de instalaciones.


La tecnología Ethernet ha sido ampliamente utilizada en las redes de comunicación en el sector ferroviario (TCN) y también para la conexión a bordo de cualquier elemento terminal para control, videovigilancia o servicios de información al pasajero

El organismo internacional de estandarización IEC ha estructurado estas redes de un modo jerárquico en ETB (Ethernet Train Backbone) a través del estándar IEC61375-2-5 y ECN (Ethernet Consist Network) a través del estándar IEC61375-3-4. ETB se encarga de la interconexión e interoperabilidad de las comunicaciones entre vagones mientras que ECN se encarga de la comunicación de los dispositivos terminales dentro de cada vagón.

Estos estándares han tenido que surgir atendiendo a las especiales características del entorno a bordo donde, a diferencia de las redes tradicionales donde la configuración es estática, en los convoys se intercambian y se cambian de posición vagones de forma continua atendiendo a diferentes razones operativas.

En este sentido las redes han de saber adaptarse a todas estas reconfiguraciones y por eso el estándar incluye las funcionalidades TTDP, R-NAT y otras que a continuación veremos.

TTDP, Train Topology Discovery Protocol


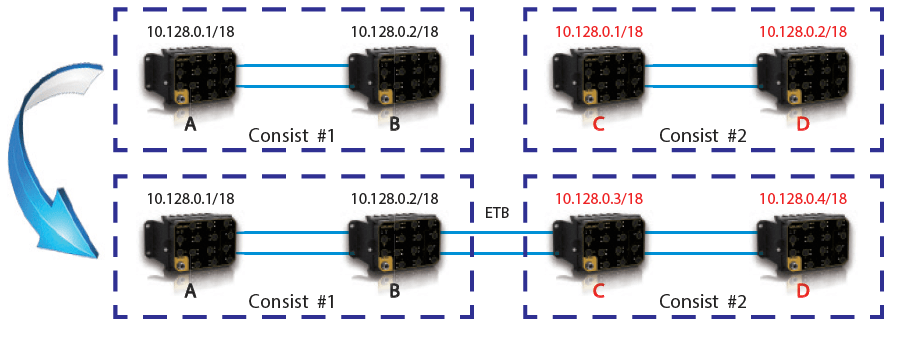
Este protocolo permite la reconfiguración IP automática de todos los switches de un vagón a fin de evitar duplicidades.
TTDP, Train Topology Discovery Protocol

En el ejemplo anterior vemos como los nodos del vagón #2 reconfiguran su direccionamiento IP para no coincidir con los del vagón #1.

R-NAT, Railway-Network Address Translation


De cara a poder mantener la misma configuración en todos los dispositivos terminales en cada vagón y al mismo tiempo permitir la comunicación de los mismos entre diferentes vagones, el protocolo R-NAT realiza una traslación de direcciones IP permitiendo duplicados en los equipos conectados a los switches.

R-NAT, Railway-Network Address Translation

Bypass


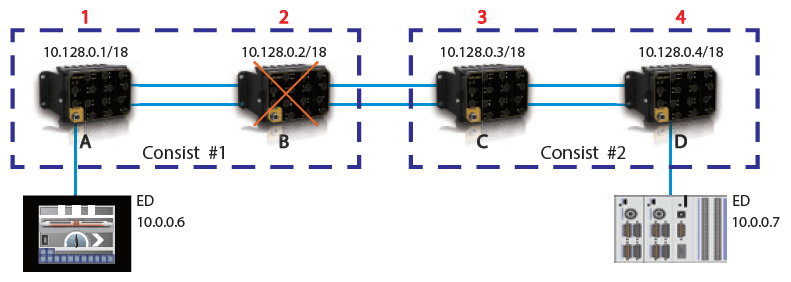
Dado que la comunicación entre vagones es fundamental, es necesario dotar a los elementos de la red de una función de bypass que permita mantener la comunicación cuando alguno de los elementos quede inoperativo. En el siguiente ejemplo vemos que la función bypass en el nodo ETBN_B asegura la comunicación entre terminales conectados al resto de nodos. Únicamente se ven afectados aquellos terminales conectados al nodo inoperativo.
bypassSoluciones Kyland compatibles IEC61735


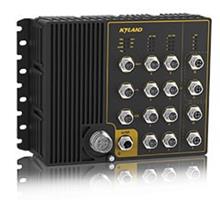
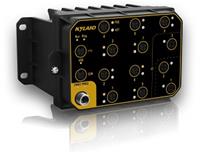
Nuestro partner Kyland Technology poseedor de la certificación IRIS para entornos ferroviarios dispone de una familia de switches embarcados según el estándar EN50155 y EN50121-4. Dentro de esta gama, los modelos gestionables de nivel 2 y nivel 3 incorporan las funcionalidades descritas en esta publicación así como otras prestaciones como alimentación de amplio rango entre 24Vdc y 110Vdc con salidas PoE/PoE+.  Puedes ampliar la información en nuestra página web de switches embarcados EN50155.Aquam8612-8112Aquam8512A

lunes, 9 de abril de 2018

Servidor NTP low cost con receptor GPS activo

Servidor NTP low cost en formato DIN rail o 19”. Receptor GPS activo. Especialmente indicado para huertos solares o aplicaciones remotas de ticketing donde necesitamos un sistema de tiempo autónomo, preciso y fiable.


En el post de hoy te queremos presentar una familia de servidores NTP low cost con receptor GPS activo.

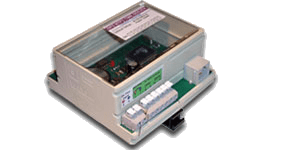
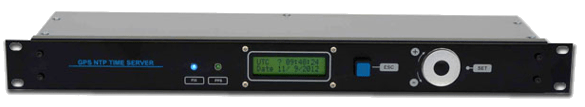
Esta familia se presenta en dos formatos, uno para montaje en carril DIN y otro para montaje en rack de 19'' con display LCD y keypad en el panel frontal.

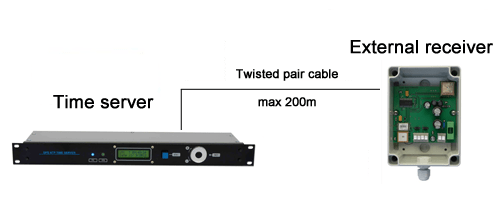
En ambos casos, el servidor se conecta a un receptor GPS activo que se monta en una caja de intemperie con protección IP65 y rango de temperatura de servicio entre -20ºC y +65ºC. La conexión entre servidor y receptor se realiza a través de un cable de pares tipo UTP en el que el servidor NTP alimenta por un lado al receptor GPS y el receptor GPS a su vez entrega al servidor NTP la señal de sincronismo y una señal PPS.
La longitud máxima del cable de pares es de 200m tal y como se muestra en el siguiente gráfico.
El servidor NTP dispone de indicadores leds para verificar la calidad del sincronismo y se configura a través del puerto Ethernet 10BaseTX a través de cualquier navegador.
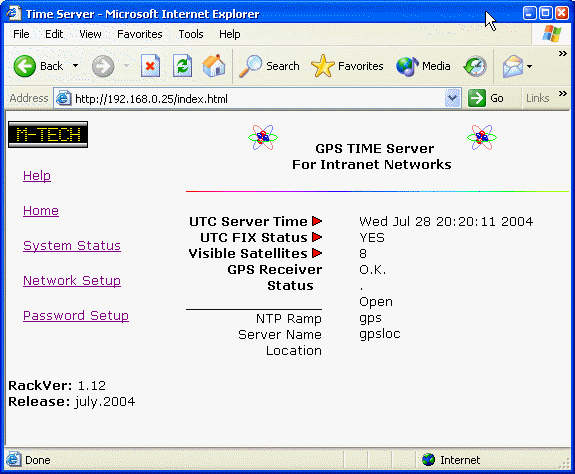
Asimismo, el servidor NTP dispone de un Agente SNMP capaz de enviar alarmas mediante mensajes Trap en caso de pérdida de sincronismo a partir de la señal GPS y una integrado de reloj alimentado con batería capaz de almacenar la hora en caso de pérdida de comunicación o avería del receptor GPS.

La precisión del servidor es de 13usec en presencia de señal GPS.

Manual servidor NTP formato DIN rail

Manual servidor NTP formato rack 19''

Podemos completar la instalación con la familia Opal de switches industriales entry-level para montaje de carril DIN que nos permitirán conectar nuestro servidor NTP a las remotas o SCADA en nuestra instalación con un tamaño muy reducido y rango extendido de temperaturas.

Webinar - Familia de routers 3G y 4G LTE de Teltonika - Mié. 11 de Abril a las 16:00

Te presentamos la gama de routers 3G y 4G de Teltonika y sus diferencias para que puedas escoger el modelo más adecuado. También te indicamos cómo configurarlo y cómo integrarlo en la plataforma de gestión remota RMS.


Queremos presentarte la gama actual de routers industriales 3G y 4G de Teltonika. Los modelos disponibles, sus funcionalidades y sus particularidades para que puedas conocer cuál se adapta mejor a tus necesidades.
También queremos mostrarte los aspectos básicos de su configuración y los problemas más frecuentes con los que se encuentran nuestros clientes así como sus soluciones.
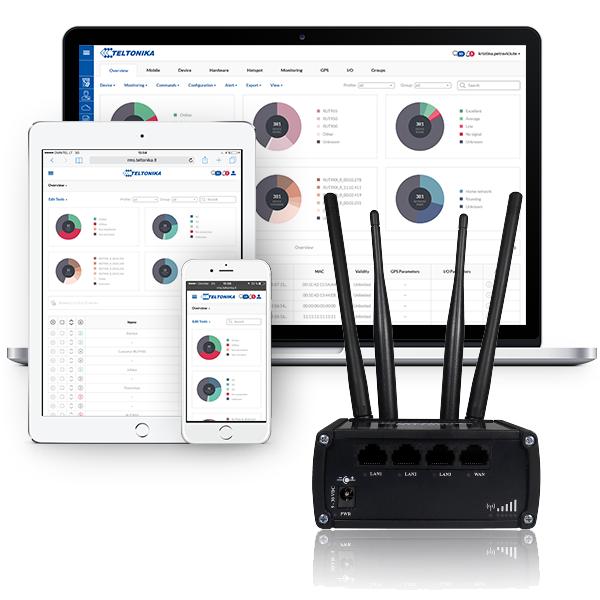
Por último también te mostraremos la plataforma RMS para gestión centralizada de una flota de routers. Es un herramienta útil para la monitorización y el control remoto de un conjunto de routers desplegados.
¿ Te animas ? Sólo tienes que pinchar en el link inferior. ¡ Te esperamos !

Fecha y hora: Miércoles, 11 de Abril a las 16:00
Duración aprox: 60 min.


Recuerda que te iremos informando de los nuevos webinars a través de nuestro blog y las redes sociales. Asegúrate de suscribirte a él o seguirnos para no perderte ninguno de ellos.


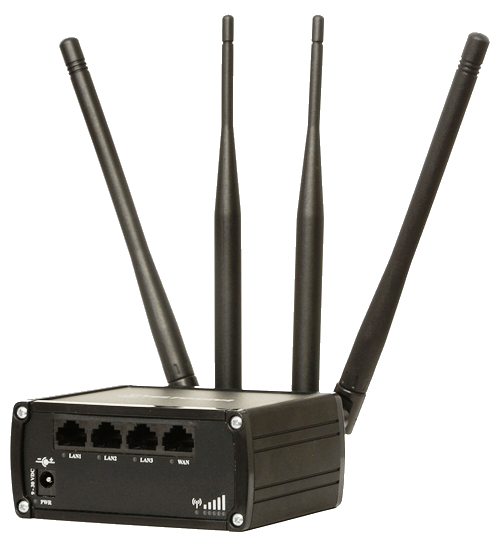
Familia de routers 3G y 4G


Modelos con tecnología 3G y 4G LTE, con 2 o 4 puertos Ethernet y backup móvil sobre puerto WAN RJ45, entradas y salidas analógicas y digitales y puerto serie RS232/485/422.
Rango extendido de temperatura de servicio (-40ºC a +85ºC). Montaje mural o en carril DIN. Alimentación interna de 9-30Vdc. Todos los modelos se entregan con alimentador externo a 230Vac, cable Ethernet y antenas GSM y WiFi.


​Software de ges​tión centralizado


Remote Management System (RMS) es un software diseñado para gestionar y monitorizar la familia de routers RUT9XX. El sistema también permite obtener, de forma segura, información de estado de los dispositivos y cambiar su configuración incluso en aquellos casos en que los routers no dispongan de una IP pública accesible.

miércoles, 4 de abril de 2018

¿ Cómo lanzar una RFC2544 con el NT1003 de Metrodata ?

En este post te explicamos de forma sencilla cómo lanzar una RFC2544 con dos equipos NT1003 o con un equipo NT1003 actuando como bucle o como generador de tráfico.


El NT1003 es un punto de demarcación que incorpora medidas de activación del servicio (SAM) según RFC2544 e ITU Y.1564 y medidas de monitorización del servicio según ITY Y.1731 y TWAMP Lite.

En el post de hoy nos centraremos únicamente en cómo usar el NT1003 para realizar un medida RFC2544 para un circuito Ethernet punto a punto.

Veremos tres escenarios:
  • medida usando un NT1003 en cada extremo

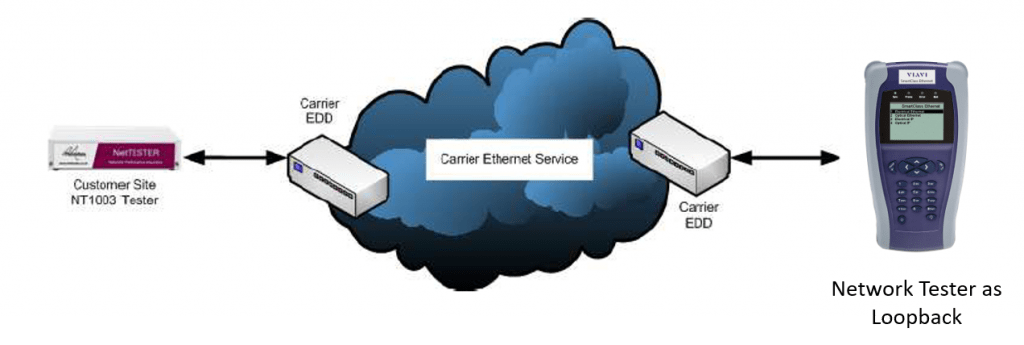
  • medida usando un NT1003 remoto en bucle

  • medida usando un NT1003 local como generador de tráfico

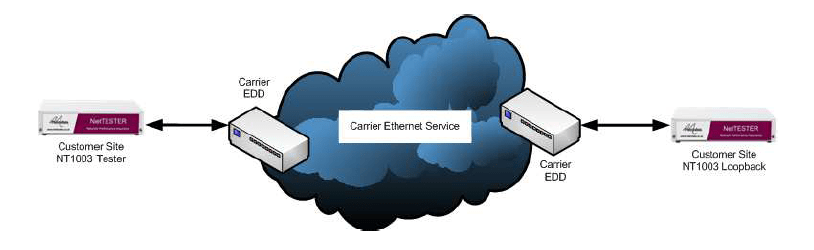
RFC2544 usando dos equipos NT1003


En este ejemplo conectaremos un equipo NT1003 en cada uno de los extremos del circuito Ethernet a medir. El extremo local (izquierda) actuará como generador de tráfico mientras que el extremo remoto (derecha) actuará como bucle de dicho tráfico.

Por defecto, el NT1003 viene configurado como un bucle de nivel 2 en el puerto WAN. Por defecto el puerto WAN es el puerto eléctrico 10/100/1000BaseTX rotulado como RJ45#2. Si nuestro circuito fuera de fibra, deberíamos insertar el módulo SFP adecuado y cambiar el switch 1 de posición para usar el puerto SFP como WAN. En el equipo no tendremos que configurar nada más.
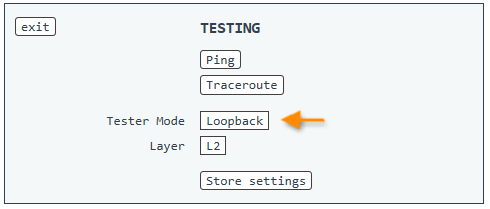
El equipo local tendremos que configurarlo como Tester y RFC2544. Para ello necesitaremos un PC que configuraremos en el rango 169.254.0.0/16 y arrancaremos cualquier navegador web a la dirección por defecto del equipo 169.254.42.42.

El password por defecto es 'nt1003'. A continuación en el menú principal seleccionaremos la opción Testing y en Tester Mode pincharemos sobre Loopback y seleccionaremos la opción Tester y a continuación exit.

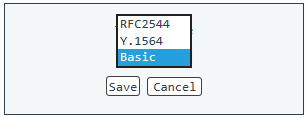
En la pantalla de Testing pincharemos en Test regime y seleccionaremos RFC2544.A continuación pincharemos en Save para guardar los cambios. De nuevo en la pantalla de Testing pincharemos en Test Parameters.
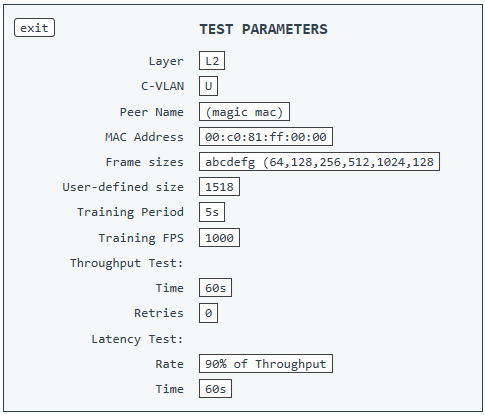
Si el circuito Ethernet tiene definida alguna VLAN para pasar el tráfico y poder realizar la prueba deberemos entrar el tag de esa VLAN en el campo C-VLAN. En cuanto al extremo remoto Peer Name, si los equipos Ethernet que conforman el circuito Ethernet son transparentes bastará dejar el valor 'magic mac' que corresponde a la dirección MAC genérica de Loopback 00.C0:81:FF:00:00. Si por el contrario existen nodos o equipos intermedios en la red que pudieran interpretar esta dirección MAC y buclarla internamente, en este caso deberíamos introducir la dirección MAC de bucle específica del equipo remoto. Esta dirección se obtiene a partir de la dirección MAC del equipo remoto y fijando el bit 23 a '1', es decir, haciendo una OR con 00:00:00:80:00:00. Por ejemplo, si la MAC del equipo remoto es 00:C0:81:00:18:58, la dirección de Loopback que deberíamos indicar en la medida sería 00:C0:81:80:18:58. La dirección MAC del equipo la podemos ver en la etiqueta del número de serie en la base del equipo o también en el menú Info de configuración del equipo.
A continuación podemos personalizar los diferentes parámetros de la medida RFC2455 incluyendo los tamaños de trama a probar, los test a realizar y los tiempos de cada uno de los tests.

Una vez configurada la prueba la lanzaremos pinchando en Start Test. Pinchando en Test Progress accederemos a una ventana donde podemos ver el progreso del test.

Una vez finalizado el test aparecerá al final de la página el texto testing complete.
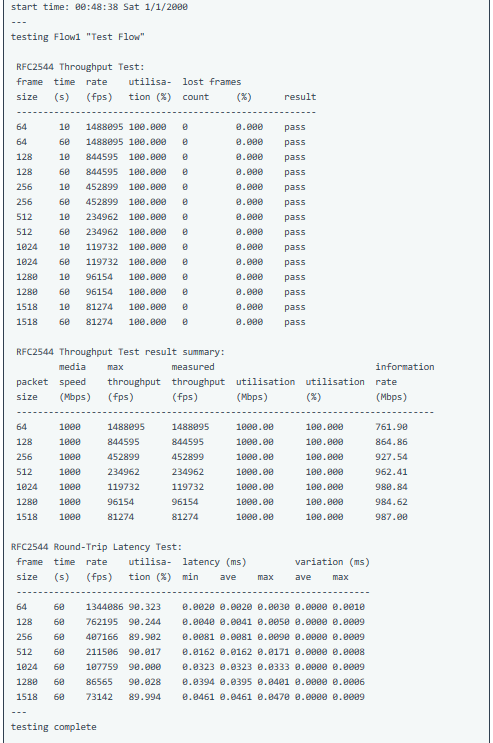
Finalmente en la página de Testing si pinchamos en View Report se nos abrirá en una nueva pestaña con el resultado del test en formato texto. Basta guardar la página como fichero de texto para poder almacenar dicho resultado.

Recordemos fijar la hora y fecha del equipo NT1003 si queremos que esta información aparezca correctamente en nuestro informe.

RFC2544 usando un equipos NT1003 como bucle remoto


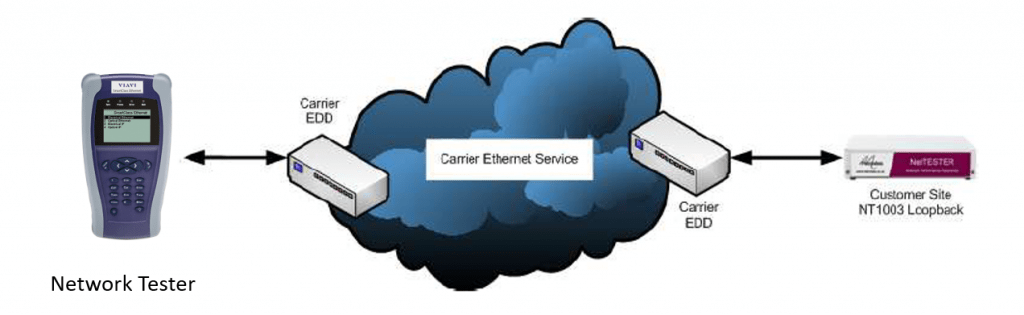
En este ejemplo conectaremos un equipo NT1003 en el extremo remoto como bucle de tráfico y un equipo de medida en el extremo local como generador del tráfico. De esta forma nos evitamos un segundo equipo de medida para el extremo remoto y su configuración.


En el equipo NT1003 no deberemos configurar nada.

En el equipo de medida tendremos que seguir las instrucciones del ejemplo anterior a la hora de configurar la dirección MAC del equipo remoto. Es decir, si no hay equipos que puedan buclar el tráfico podremos usar la dirección MAC 00.C0:81:FF:00:00. En caso contrario deberemos usar la dirección MAC de Loopback específica del equipo remoto según el algoritmo descrito en el ejemplo anterior.

RFC2544 usando un equipo NT1003 como generador de tráfico


En este último ejemplo usaremos un equipo de medida configurado en bucle y un equipo NT1003 en el extremo local como generador del tráfico. Al igual que en el ejemplo anterior, evitamos un segundo equipo de medida para el extremo local y su configuración.


La configuración del equipo NT1003 es idéntica al primer ejemplo teniendo en cuenta que deberemos confirmar el funcionamiento exacto del equipo de medida remoto en modo bucle. Si no podemos asegurar que hará bucle de todo el tráfico o de la dirección MAC genérica de Loopback 00.C0:81:FF:00:00 deberemos anotarnos la dirección MAC del equipo de medida e introducirla en el campo Peer Name en los parámetros de la medida RFC2544.

lunes, 2 de abril de 2018

Gazelle S1000i-LI - Nueva familia de switches industriales de Raisecom basados en SO Linux

Familia de switches industriales para montaje en carril DIN con modelos desde 4+2GX hasta 16+4GX combo (12.8Gbps backplane). Alimentación interna 220Vac.. Funcionalidades de nivel 2 avanzadas (ERPS, Security, QoS,…), MTBF de 35 años y garantía de 3 años.


Raisecom anuncia el lanzamiento de la nueva familia de switches Gazelle S1000i-LI basados en sistema operativo Linux con un precio más atractivo que sus predecesores pero con el mismo nivel de prestaciones y funcionalidades.


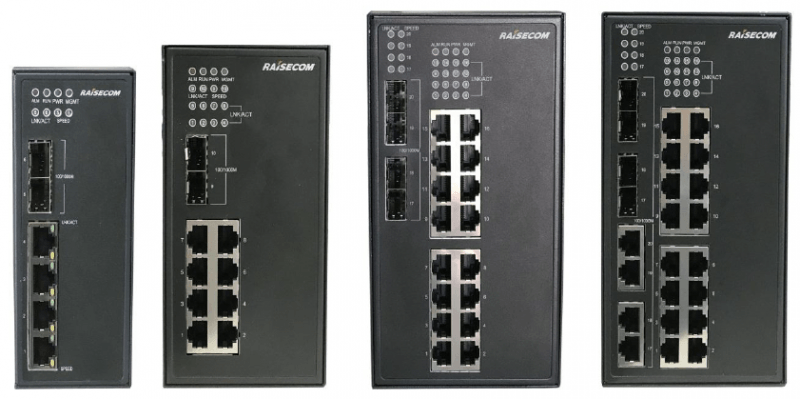
La familia S1000-LI comprende 4 modelos en función del número de puertos:
  • 4 x 10/100BAseTX + 2 100/1000BaseX

  • 8 x 10/100BAseTX + 4 100/1000BaseX

  • 16 x 10/100BAseTX + 4 100/1000BaseX

  • 16 x 10/100BAseTX + 4 combo GX

En todos los casos los equipos incorporan una fuente de alimentación interna 90-240Vac evitando la necesidad de una fuente externa con el consiguiente ahorro en coste y espacio de instalación.

Diseño industrial


La familia S1000-LI está diseñada para cumplir con los estándares IEC61850-3 e IEEE1613. Soportan temperaturas de operación entre -40ºC y +75ºC. Asimismo su MTBF alcanza los 35 años y el período de garantía es de 3 años.

Altas prestaciones a precio competitivo


La familia S1000-LI comparte, a pesar de su reducido precio, las mismas funcionalidades que sus predecesores.

Wire-speed switching


La familia Gazelle S1000i-LI soporta un bus con capacidad de conmutación hasta 12.8 Gbit/s lo que proporciona velocidad wire-speed en todos sus puertos para la transmisión de video u otros servicios con una alta demanda de caudal.

Seguridad al más alto nivel


La familia Gazelle S1000i-LI soporta autenticación 802.1x y la asignación estática de direcciones MAC a interfaces para evitar cualquier acceso no autorizado. También soportan storm control, bloqueo de puertos y port mirroring de cara a monitorizar los servicios y el tráfico en cualquier puerto pudiendo constatar o confirmar ataques maliciosos.

Protección en anillo


La familia Gazelle S1000i-LI permite formar anillos en cualquier interfaz y soporta múltiples protocolos incluyendo STP y G.8032 (ERPS) con un tiempo de conmutación inferior a 50ms.

Carrier-grade QoS


La familia Gazelle S1000i-LI soporta 8 colas de salida en cualquier interfaz y 3 modos de scheduling: SP, WRR y SP+WRR. Asimismo, soportan rate limiting con granularidad 64 Kbits bidireccional.

Traffic policing ACL


La familia Gazelle S1000i-LI soporta ACL IP básicas y avanzadas en función de la IP de origen o destino, protocolo VRF, interfaz origen y destino, DSCP y TTL.
También soporta  MAC ACL en función de la MAC origen y destino, Ethtype, SVLAN, CVLAN, CoS, y inner CoS.
La familia Gazelle S1000i-LI supporta 256 reglas MAC ACL, 256 reglas IP ACL, 64 reglas IPv6 ACL y 128 reglas ACL definidas por el usuario.

Gestión y mantenimiento sencillos


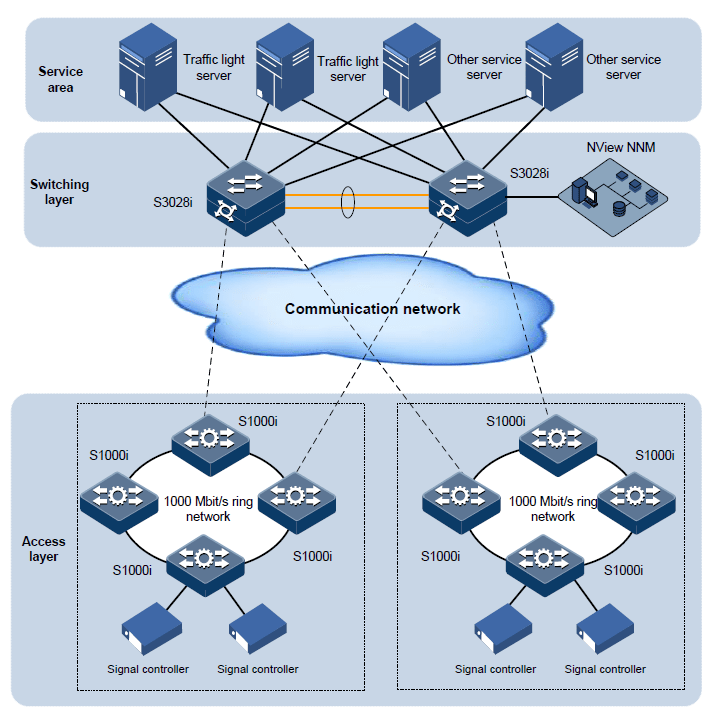
La familia Gazelle S1000i-LI soporta SNMP  y puede ser gestionada a través de la plataforma NView NNM que ofrece la funcionalidad de 'topology discovery' facilitando la configuración inicial.
Además soportan otros métodos de configuración como  CLI, SSH, Web  y Telnet.